


Moderne Anwendungen bestehen oft aus vielen verteilten Komponenten. Zum Beispiel könnten Sie Nachrichtenwarteschlangen, Speicher-Buckets, serverlose Funktionen, Server, Datenbanken und vieles mehr haben. Daher ist es wichtig sicherzustellen, dass es einen standardisierten Weg gibt, um über einen Client auf diese Komponenten zuzugreifen.
Genau hier kommen Cloud-Proxys ins Spiel. Betrachten Sie zum Beispiel das folgende Architekturdiagramm für eine Anwendung, die auf AWS bereitgestellt wird:
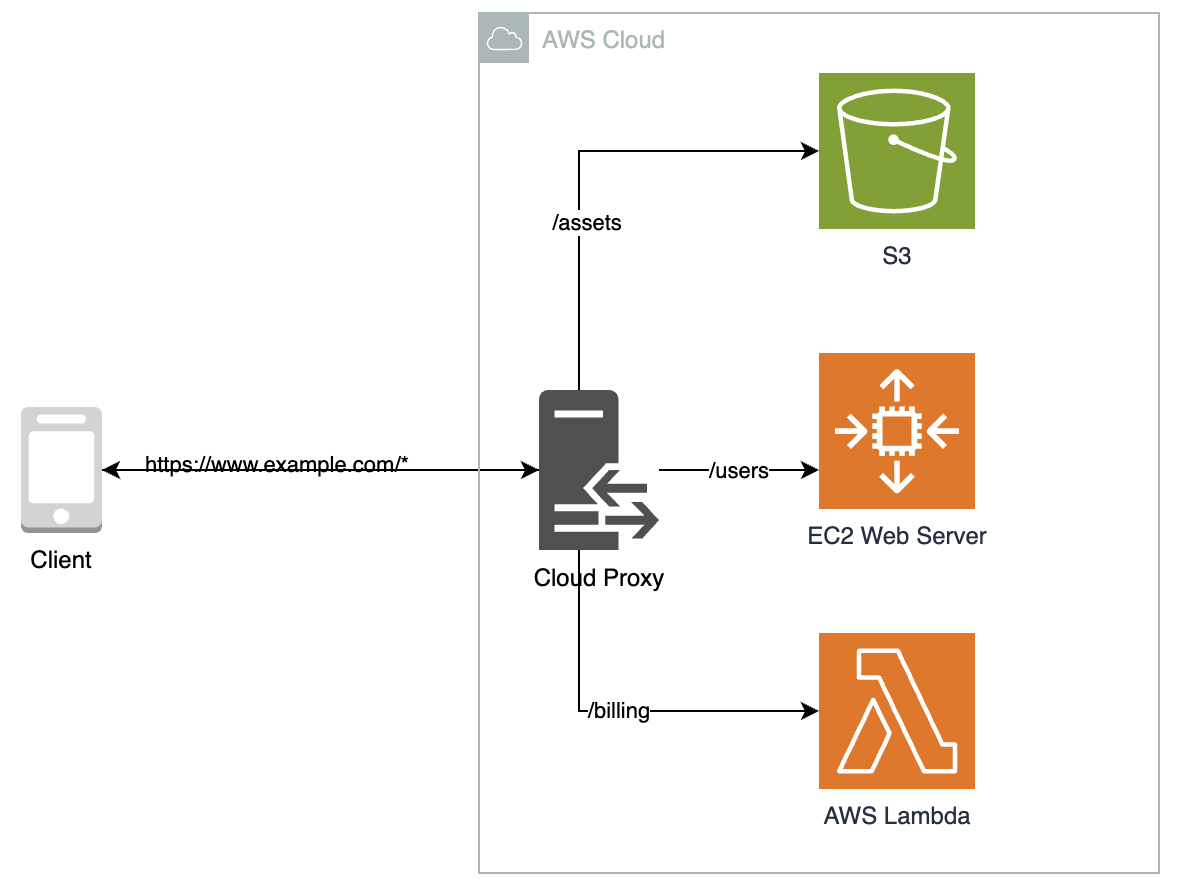
Wenn Sie sich das Diagramm genau ansehen, sehen Sie, dass der Client nur mit einem Dienst kommuniziert – dem “Cloud-Proxy” – der die gesamte interne Kommunikation übernimmt.
Einfach ausgedrückt ist ein Cloud-Proxy ein cloudbasiertes System, das einen Client mit einem Webserver, einer SaaS-Anwendung oder einem Rechenzentrum verbindet. Er fungiert als Vermittler zwischen den Client- und Serverressourcen und bietet gleichzeitig einen sicheren Zugangspunkt zu einer Ressource. Wenn Sie neu in diesem Thema sind, beginnen Sie mit unserem Leitfaden was ein Proxy-Server ist.
Warum benötigen Sie einen Cloud-Proxy?
Ein typischer Cloud-Proxy funktioniert wie folgt:
- Eine Client-Anfrage fließt durch den Cloud-Proxy zu einer Ressource (Internetadresse/Server).
- Die Antwort der Ressource kehrt über den Proxy auf dem Weg zum Client zurück.
Kurz gesagt, er verhält sich wie eine “Middleware” zwischen Ihrem Computer und der Ressource, auf die Sie zugreifen möchten. Ein gutes Beispiel für einen Cloud-Proxy ist das Amazon API Gateway. Betrachten Sie zum Beispiel dieses Architekturdiagramm:
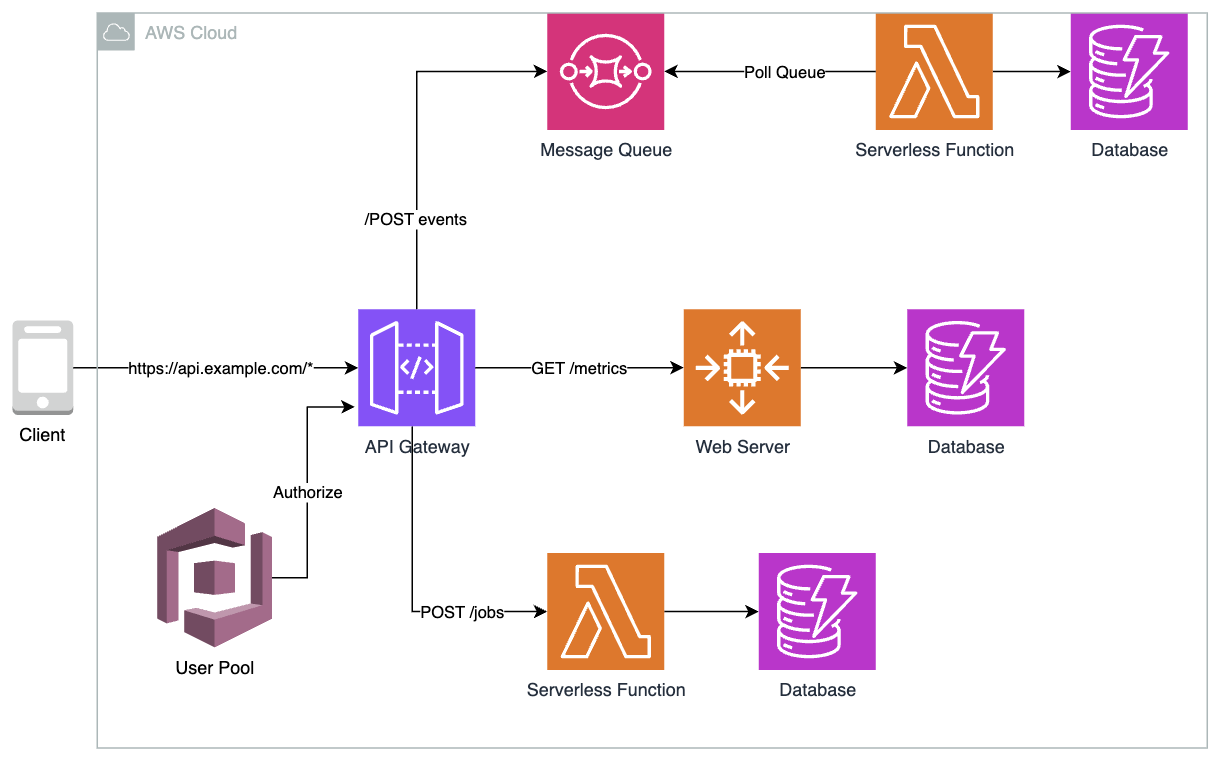
Wie Sie sehen können, laufen viele Ressourcen in der Cloud, von serverlosen Funktionen und Datenbanken bis hin zu Nachrichtenwarteschlangen. Durch die Einführung der Middleware – des “API Gateway” – wird ein zentraler Kommunikationspunkt zwischen dem Client und den im Backend vorhandenen Ressourcen geschaffen.
Dies stellt sicher, dass Client und Server niemals direkt, sondern nur über den Cloud-Proxy kommunizieren. Die Anfragen des Clients werden zum Cloud-Proxy geleitet, dann durch einen bestimmten Port in einer gegebenenfalls vorhandenen Firewall, und schließlich zum Inhaltsserver, bevor sie zum Client zurückkehren.
Hier eine Zusammenfassung, wie der Cloud-Proxy funktioniert:
- Der Client sendet eine Anfrage, die der Cloud-Proxy abfängt.
- Der Cloud-Proxy leitet die eingehende Anfrage gegebenenfalls an eine Firewall weiter.
- Die Firewall blockiert die Anfrage entweder oder leitet sie an den Server weiter.
- Der Server sendet eine Antwort durch die Firewall an den Proxy.
- Der Cloud-Proxy sendet die Antwort an den Client.
Dieser Prozess ist identisch mit der Funktionsweise eines traditionellen Proxys. Was ihn jedoch auszeichnet, ist, dass er in der Cloud läuft. So ist er nicht auf die Hardware eines Rechenzentrums beschränkt wie ein herkömmlicher lokaler Proxy. Dies alles geschieht nahezu in Echtzeit, unabhängig vom Traffic-Volumen.
Zusätzlich kann Ihr Cloud-Proxy als Vermittler sensible Daten (PII, PCI-Daten) schützen, indem er zusätzliche Sicherheitsebenen hinzufügt. In diesem Fall haben wir einen User Pool verwendet, um eingehende Anfragen an den Server zu autorisieren und sicherzustellen, dass nur autorisierte Benutzer mit der Ressource kommunizieren können; Sie können jedoch auch Firewalls zum Schutz nutzen.
Welche verschiedenen Arten von Cloud-Proxys gibt es?
Es gibt drei Arten von Cloud-Proxys, die Sie je nach Anwendungsfall nutzen können. Diese sind:
- Forward
- Reverse
- Transparent
1. Forward-Cloud-Proxy
Ein Forward-Proxy ist eine vermittelnde Middleware zwischen einem oder mehreren Benutzergeräten und dem Internet. Er handelt im Namen des Clients und leitet die Anfrage an das Ziel weiter. Anschließend bewertet er die Antwort und leitet sie zurück an den ursprünglichen Client.
Dadurch bietet er Vorteile wie:
- Anfragefilterung: Der Forward-Proxy kann Unternehmensrichtlinien zur Internetnutzung durchsetzen, indem er den Zugriff auf bestimmte Seiten oder Inhalte basierend auf vordefinierten Regeln blockiert.
- Anonymität und Datenschutz: Der Forward-Proxy verbirgt die IP-Adresse des Clients mit seiner eigenen. Dies hilft, die Identität des Benutzers vor externen Servern zu schützen und so die Privatsphäre und Sicherheit zu erhöhen.
- Caching: Ein Forward-Proxy kann häufig abgerufene Ressourcen zwischenspeichern und die Ressource sofort aus dem Cache zurückgeben, anstatt die Anfrage ins Internet zu senden. Dies reduziert die Latenz und verbessert die Gesamtleistung.
- Sicherheit: Ein Forward-Proxy kann zusätzliche Sicherheitsebenen bieten, wie die Verschlüsselung von Anfragen oder das Scannen eingehender Inhalte auf Malware und Bedrohungen.
- Umgehung von Einschränkungen: Ein Forward-Proxy hilft, Probleme mit geografischen Einschränkungen zu überwinden, sodass Benutzer auf Inhalte zugreifen können, die in ihrer Region oder ihrem Netzwerk sonst blockiert wären.
Reverse-Cloud-Proxy
Ein Reverse-Proxy steht immer vor Webservern, um zu verhindern, dass Clients und Webserver direkt miteinander kommunizieren. Stattdessen werden alle Client-Anfragen an den Reverse-Proxy gesendet, der die Anfrage dann an den Server weiterleitet. Die Antwort wird anschließend ebenfalls über den Client-Proxy an den Client zurückgesendet.
Die Verwendung eines Reverse-Cloud-Proxys bietet wichtige Vorteile wie:
- Lastverteilung: Ein Reverse-Proxy kann Client-Anfragen auf mehrere Server verteilen. Dies verteilt die Last gleichmäßig, verhindert, dass Server zu Engpässen werden, und verbessert so die Skalierbarkeit und Gesamtleistung eines Dienstes.
- Sicherheit: Bevor die Anfrage an den Webserver gesendet wird, kann ein Reverse-Proxy zusätzliche Vorgänge durchführen, wie die Validierung der Nutzdaten und die Autorisierung der Anfrage, um sicherzustellen, dass nur legitime Anfragen an den Server gesendet werden.
Transparenter Cloud-Proxy
Ein transparenter Proxy (allgemein als Inline-Proxy bekannt) fängt den Datenverkehr zwischen dem Client und dem Internet ab, ohne dass eine Konfiguration auf dem Client erforderlich ist. Er erhält seinen Namen, weil der Benutzer sich des Proxys nicht bewusst ist; der Proxy führt seine Operationen unbemerkt aus.
Durch die Verwendung eines transparenten Cloud-Proxys können Sie Folgendes erreichen:
- Inhaltsfilterung: Transparente Proxys werden von Organisationen und ISPs (Internetdienstanbietern) verwendet, um den Zugriff auf unangemessene oder schädliche Websites zu blockieren. Sie können Inhaltsrichtlinien durchsetzen, indem sie den Inhalt von Webanfragen überprüfen.
- Überwachung und Protokollierung: Sie ermöglichen es Netzwerkadministratoren, das Benutzerverhalten zu überwachen, die Internetnutzung zu protokollieren und Berichte über den Webtraffic zur Analyse zu erstellen.
Tipp: Bewerten Sie Ihren Anwendungsfall und ziehen Sie in Betracht, einen der hier beschriebenen Cloud-Proxys zu verwenden.
Was sind die Vorteile von Cloud-Proxys?
Die Verwendung von Cloud-Proxys kann für eine Organisation äußerst vorteilhaft sein. Zu den wichtigsten Vorteilen gehören:
Skalierbarkeit und Flexibilität
Cloud-Proxys werden in der Cloud bereitgestellt. Daher unterliegen sie nicht den Einschränkungen eines lokalen Proxys. Stattdessen können sie die Vorteile der Cloud nutzen, wie zum Beispiel die bedarfsgesteuerte Skalierbarkeit.
Daher kann ein Cloud-Proxy je nach Bedarf problemlos hoch- und herunterskaliert werden und Traffic-Spitzen nahtlos ohne manuelle Eingriffe bewältigen, wodurch sich der Proxy gut skalieren lässt.
Darüber hinaus kann der Proxy das globale Cloud-Netzwerk nutzen und weltweit verfügbar sein, wodurch sichergestellt wird, dass Benutzer mit minimaler Laufzeit auf ihre Ressourcen zugreifen können, was die Latenz reduziert.
Kosteneffizient
Mit einem Cloud-Proxy müssen Sie nicht im Voraus in physische Infrastruktur investieren. Dadurch sparen Sie viel Geld, das in andere Bereiche Ihres Unternehmens investiert werden kann.
Darüber hinaus können Organisationen die Betriebskosten erheblich senken, da sie keine Serverräume, Notstromversorgungen oder Kühlmechanismen mehr pflegen müssen, da keine Proxy-Infrastruktur zu verwalten ist.
Verbesserte Sicherheit
Anbieter von Cloud-Proxys aktualisieren ihre Dienste kontinuierlich mit den neuesten Sicherheitsfunktionen, um neu auftretende Bedrohungen zu bekämpfen, und stellen so sicher, dass Ihre App mit modernen Cyberangriffen umgehen kann.
Darüber hinaus können Cloud-Proxys SSL/TLS-verschlüsselten Traffic im großen Maßstab entschlüsseln und überprüfen. Dies stellt sicher, dass validierte Anfragen an den Server gesendet werden, was lokale Proxys aufgrund begrenzter Ressourcen nicht leisten konnten.
Fun Fact: Viele Cloud-Proxys sind nach einem Zero-Trust-Ansatz konzipiert. Dies erhöht die Sicherheit, indem jede Anfrage so überprüft wird, als ob sie von einem offenen Netzwerk stammt.
Verbessertes Caching
Cloud-Proxys können Inhalte näher am Benutzer zwischenspeichern (an einem Point of Presence (PoP)-Standort), wodurch Ladezeiten reduziert und die Benutzererfahrung verbessert werden.
Darüber hinaus können fortschrittliche Routing-Techniken wie Geolocation, geografische Nähe oder latenzbasiertes Routing verwendet werden, um die Laufzeiten zu minimieren und die Gesamtleistung zu verbessern.
Vereinfachte Verwaltung
Es gibt zwei Möglichkeiten, wie Cloud-Proxys die Verwaltung vereinfachen:
- Zentralisierte Verwaltung: Cloud-Proxys können von einer zentralen Plattform aus verwaltet werden, was die Administration und Durchsetzung von Richtlinien in der gesamten Organisation vereinfacht.
- Keine physische Wartung: Ein Cloud-Proxy hat nichts Physisches an sich. Alles läuft in der Cloud. Organisationen müssen also nichts vor Ort verwalten.
Was sind die Anwendungsfälle von Cloud-Proxys?
Schauen wir uns einige der besten Anwendungsfälle für einen Cloud-Proxy an.
Sicherheit
Cloud-Proxys fungieren als Middleware zwischen dem Client und dem Server (Ressource) und eliminieren so die direkte Interaktion zwischen Client und Server vollständig.
Daher kann der Proxy Sicherheitsmaßnahmen ergreifen, um sicherzustellen, dass nur validierte Anfragen vom Server akzeptiert werden. Sie können eingehenden und ausgehenden Traffic überprüfen und filtern und dabei potenziell schädliche Inhalte, Malware oder Phishing-Versuche blockieren.
Darüber hinaus können Organisationen Einschränkungsregeln einsetzen, um festzulegen, wer Zugriff auf eine Ressource erhalten soll.
Lastverteilung
Wenn Ihre Anwendung Server-Replikate nutzt, müssen Sie die Last in Ihrer Anwendung gleichmäßig verteilen, um eine bessere Skalierbarkeit und Leistung zu erzielen. Daher könnten Sie einen Reverse-Cloud-Proxy nutzen, der vor dem Webserver steht und die Last nahtlos zwischen Ihrem Cluster verteilt.
Um mehr darüber zu erfahren, informieren Sie sich über Application Load Balancers.
Web-Scraping
Cloud-Proxys gehen Hand in Hand, wenn Sie Lösungen für Web-Scraping entwickeln. Wenn Sie zum Beispiel täglich eine Website scrapen würden, würden Sie wahrscheinlich aufgrund von Bot-Aktivitäten von der Seite blockiert werden.
Wenn Sie jedoch Forward-Cloud-Proxys nutzen, können Ihre IP-Adressen rotiert oder sogar durch die IP-Adresse des Proxys ersetzt werden, wodurch Sie für den Server nicht identifizierbar sind und problemlos Inhalte scrapen können.
Wenn Sie also derzeit daran arbeiten, erstellen Sie Ihren Scraper mit Bright Data und nutzen Sie dabei den nativen Cloud-Proxy, um Probleme mit Einschränkungen zu vermeiden.
Abschließende Gedanken
Insgesamt ist es wichtig, Cloud-Proxys und ihre Verwendung beim Erstellen von Anwendungen zu verstehen. Dies kann die Leistung, Zuverlässigkeit, Verfügbarkeit, Skalierbarkeit und Sicherheit Ihrer Serverressourcen mit minimalem Aufwand erheblich verbessern.
Sie suchen hochwertige Proxy-Dienste? Starten Sie noch heute!


