Proxy-Typen beschreiben, woher die IP-Adressen eines Proxys stammen. Die vier Haupttypen sind Datacenter, ISP, Residential und Mobile, und jeder davon sieht für die Seiten, von denen Sie Daten sammeln, anders aus.
Die meisten Proxys ändern das Netzwerk, das eine Seite sieht, aber nicht die Details, die Ihr Client sendet. In Tests sah ein Python-Skript nach dem Durchlauf durch einen Proxy immer noch wie ein Skript aus, nicht wie ein Browser. Zuverlässige Setups kombinieren den richtigen Proxy-Typ mit einem Client, den die Seite akzeptiert.
Dieser Leitfaden zeigt, was eine Seite bei jedem Proxy-Typ sieht und wie man den richtigen auswählt.
Kurzfassung
- Eine Seite sieht den Besitzer der IP, nicht die Bezeichnung des Anbieters wie “Residential”. Ein ASN-Lookup zeigt, ob ein Hosting-Unternehmen, ein ISP oder ein Mobilfunkanbieter die IP besitzt.
- Manche Seiten prüfen mehr als nur die IP. Die Web Unlocker API von Bright Data erledigt diese Prüfungen. Sie lieferte in beiden Testläufen die Ergebnisse der Jobbörse Indeed.
- Beginnen Sie mit dem günstigsten Typ, den eine Seite akzeptiert. Der Katalog von Nike lud über Datacenter-IPs in 20 von 20 Anfragen.
- Prüfen Sie, wie ein Residential-Netzwerk beschafft wird. Fragen Sie nach Dokumenten zu Geräte-Einwilligung, Kundenverifizierung und unabhängigen Sicherheitsaudits. Bright Data veröffentlicht alle drei.
Was eine Seite bei jedem Proxy-IP-Typ sieht
Eine Website sieht die Exit-IP des Proxys, das Netzwerk, das sie besitzt und routet, sowie die Verbindung, die von dort ankommt. Sie identifiziert das Netzwerk anhand seiner ASN, der Nummer, die dem Unternehmen zugewiesen ist, das den IP-Bereich routet. Die Bezeichnung des Anbieters, etwa “Residential” oder “Datacenter”, erreicht die Seite nie. Diese Tabelle vergleicht die 4 Typen:
| Proxy-Typ | IP-Besitzer bei ASN-Lookup | Wie lange Sie eine IP behalten | Abrechnung nach | Am besten geeignet für |
|---|---|---|---|---|
| Datacenter | Hosting- oder Cloud-Unternehmen | Pro Verbindung (rotierend) oder für die Mietdauer (dediziert) | IP oder GB | Seiten ohne Bot-Management, hohes Volumen |
| ISP (statisches Residential) | Telekom oder ISP | Für die Mietdauer (dediziert) oder pro Verbindung (shared rotierend) | IP oder GB | Lange Sitzungen auf strengeren Seiten |
| Residential | Heim-Breitband oder Mobilfunkanbieter | Pro Verbindung oder als Sticky Session | GB | Seiten mit Bot-Management, stadtgenauer Inhalt |
| Mobile | Mobilfunkanbieter | Pro Verbindung oder als Sticky Session | GB oder IP | Anbieterspezifischer Inhalt, App-Traffic |
Die ASN ist eine der günstigsten Prüfungen für ein Anti-Bot-System, da sie nur eine Datenbankabfrage kostet. Eine Seite kann Ihren Proxy-Typ also schon bei der ersten Anfrage erkennen.
Sie werden Proxys auch auf andere Arten gruppiert finden. Forward- und Reverse-Proxys unterscheiden sich nach Richtung, und transparente, anonyme und Elite-Proxys unterscheiden sich nach den Headern, die sie hinzufügen. Bei HTTP-Anfragen fügten die Residential-, ISP- und Datacenter-Proxys von Bright Data keine Header hinzu, die der Seite verraten, dass ein Proxy verwendet wird.
Eine Anfrage trägt mehr als nur ihre IP-Adresse. Die meisten Proxys tunneln HTTPS-Traffic, was bedeutet, dass die verschlüsselte Sitzung Ihres Clients unverändert durch den Proxy läuft. Die Seite sieht den TLS-Fingerabdruck Ihres Clients, das Muster seines verschlüsselten Handshakes, sowie seine HTTP-Header und das Timing. Diese Signale kontrollieren Sie selbst.
Anti-Bot-Anbieter nutzen diese Signale ebenfalls, um Traffic zu blockieren. Ein Client, der einen Browser imitiert, kann mit dieser Art von Blockade umgehen, ebenso wie die Web Unlocker API und die Browser API von Bright Data.
Bei einer getunnelten Anfrage setzt der Proxy die Signale auf Netzwerkebene, und Ihr Client setzt die clientseitigen Signale:
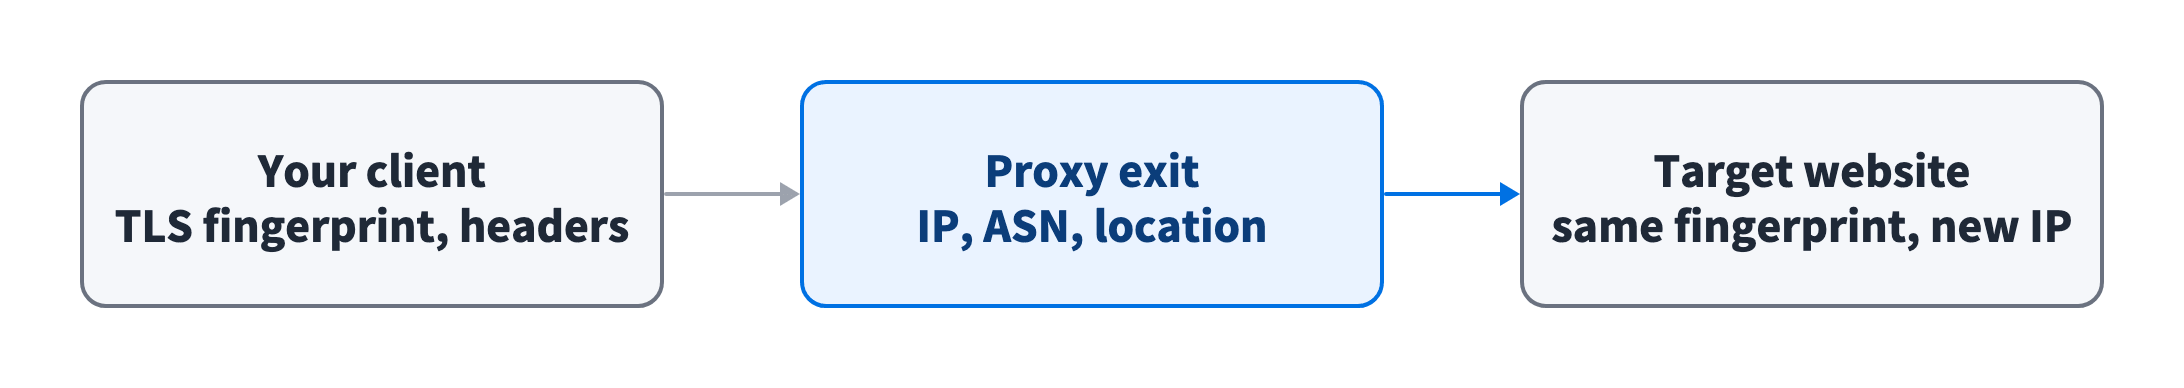
Ihr Proxy-Typ und das Geotargeting bestimmen alles im Proxy-Exit-Feld.
Wenn eine Seite Ihre IP oder ihr Netzwerk blockiert, ändern Sie den Proxy-Typ. Wenn sie den Fingerabdruck Ihres Clients blockiert, ändern Sie den Client.
Datacenter-Proxys
Datacenter-Proxys nutzen IPs, die Hosting-Anbietern gehören und von ihnen geroutet werden, sodass ein ASN-Lookup ein Hosting-Unternehmen zeigt. Sie nehmen meist den kürzesten Netzwerkpfad und haben die niedrigsten Listenpreise unter den Proxy-Typen. Sie eignen sich für Seiten ohne Bot-Management, wie öffentliche Datenportale und Dokumentationsseiten. Auch einige große Einzelhandelsseiten akzeptieren sie, und die Katalogseite von Nike für Herrenschuhe lud vollständig über Datacenter-IPs in 20 von 20 Anfragen.
Um zu sehen, ob eine Seite Bot-Management einsetzt, das Bots unter ihren Besuchern erkennt, lesen Sie den server-Header und die Cookies der ersten Antwort. Ein Bot-Cookie, wie Cloudflares __cf_bm, bestätigt Bot-Management, während ein Anbietername im Header, wie AkamaiGHost, es nur nahelegt. Manche Anbieter setzen ihre Cookies erst später, über JavaScript. Seiten mit Bot-Management können trotzdem Datacenter-IPs akzeptieren, daher liefert eine Testanfrage die klarste Antwort.
Öffnen Sie in den Chrome DevTools Network, wählen Sie die Seitenanfrage aus und lesen Sie ihre Headers:
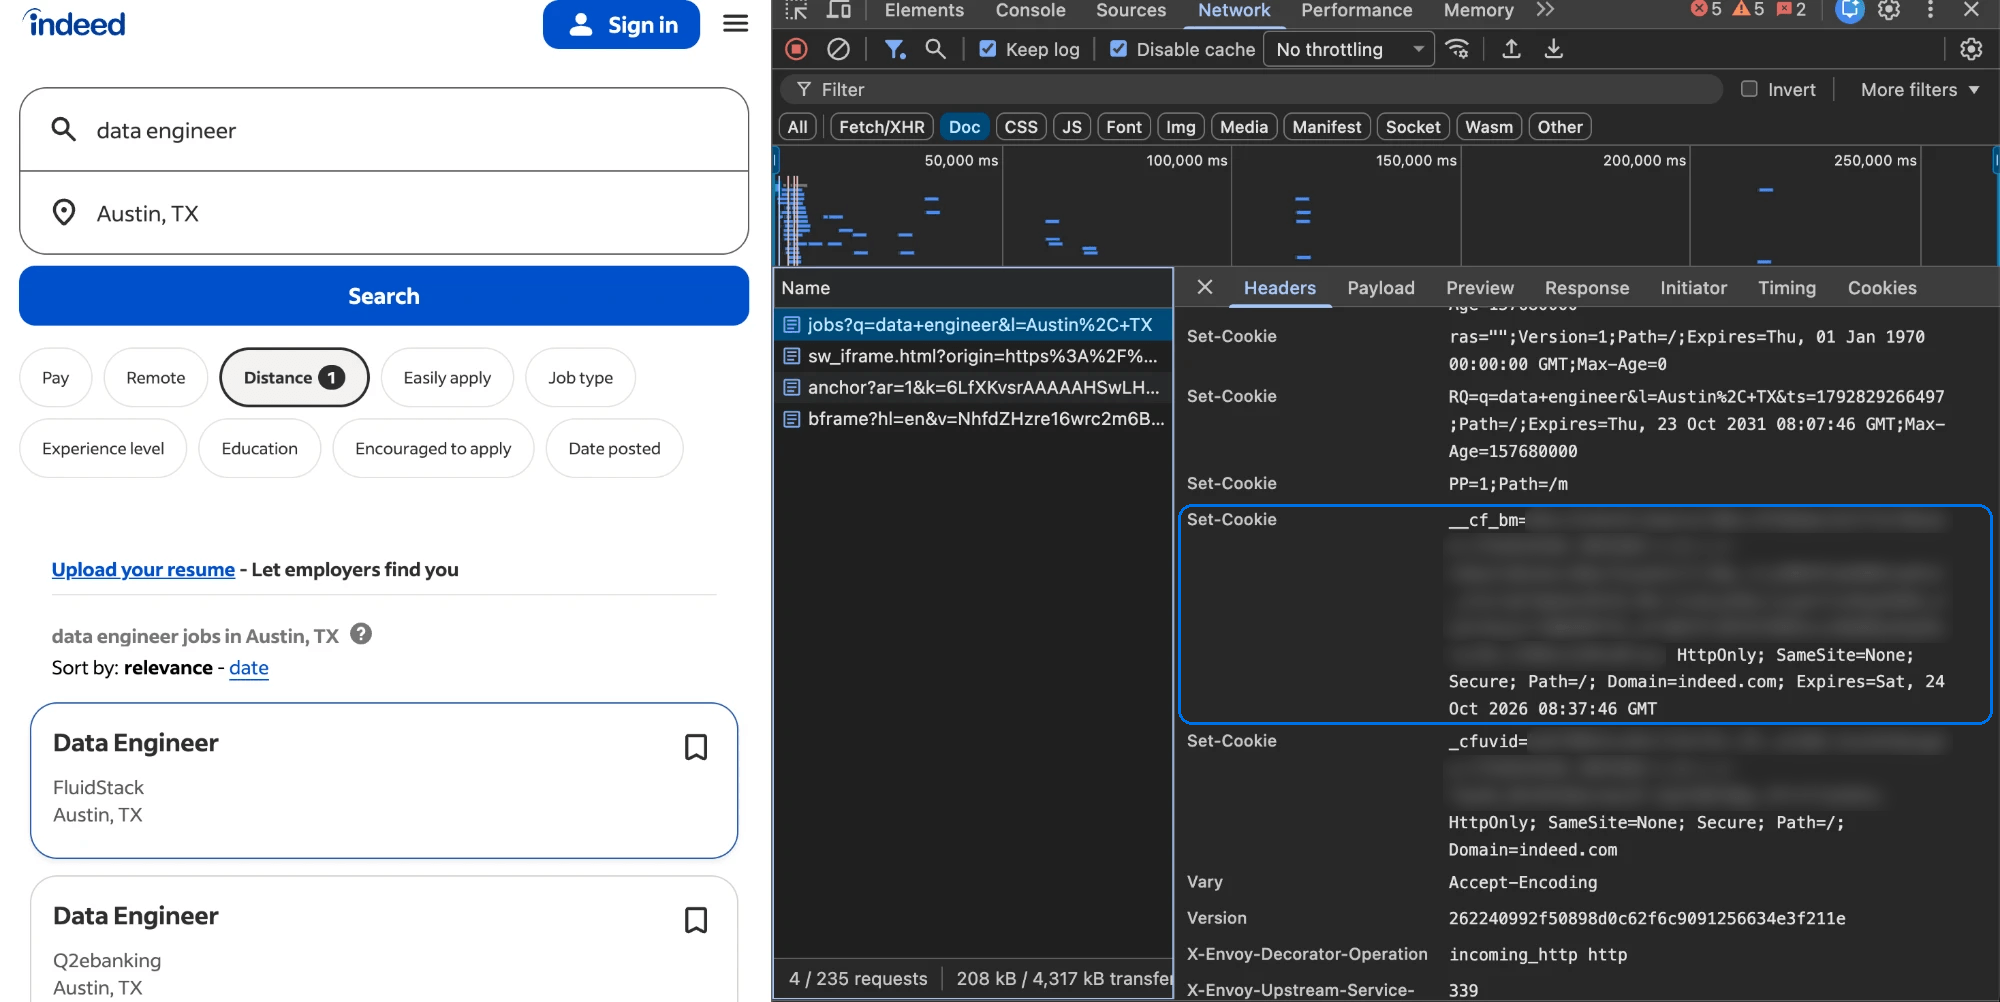
Die Suchseite von Indeed setzte bei ihrer ersten Antwort Cloudflares __cf_bm-Cookie.
Bright Data bietet Datacenter-Proxys als Shared- oder dedizierte IPs an. Ein Shared-Pool kostet weniger und eignet sich für die meisten öffentlichen Seiten. Dedizierte IPs tragen während der Mietdauer nur Ihren Traffic, was bei Seiten hilft, die den Ruf jeder IP verfolgen. Die Seite Create proxy listet diese Optionen unter IP Type auf:
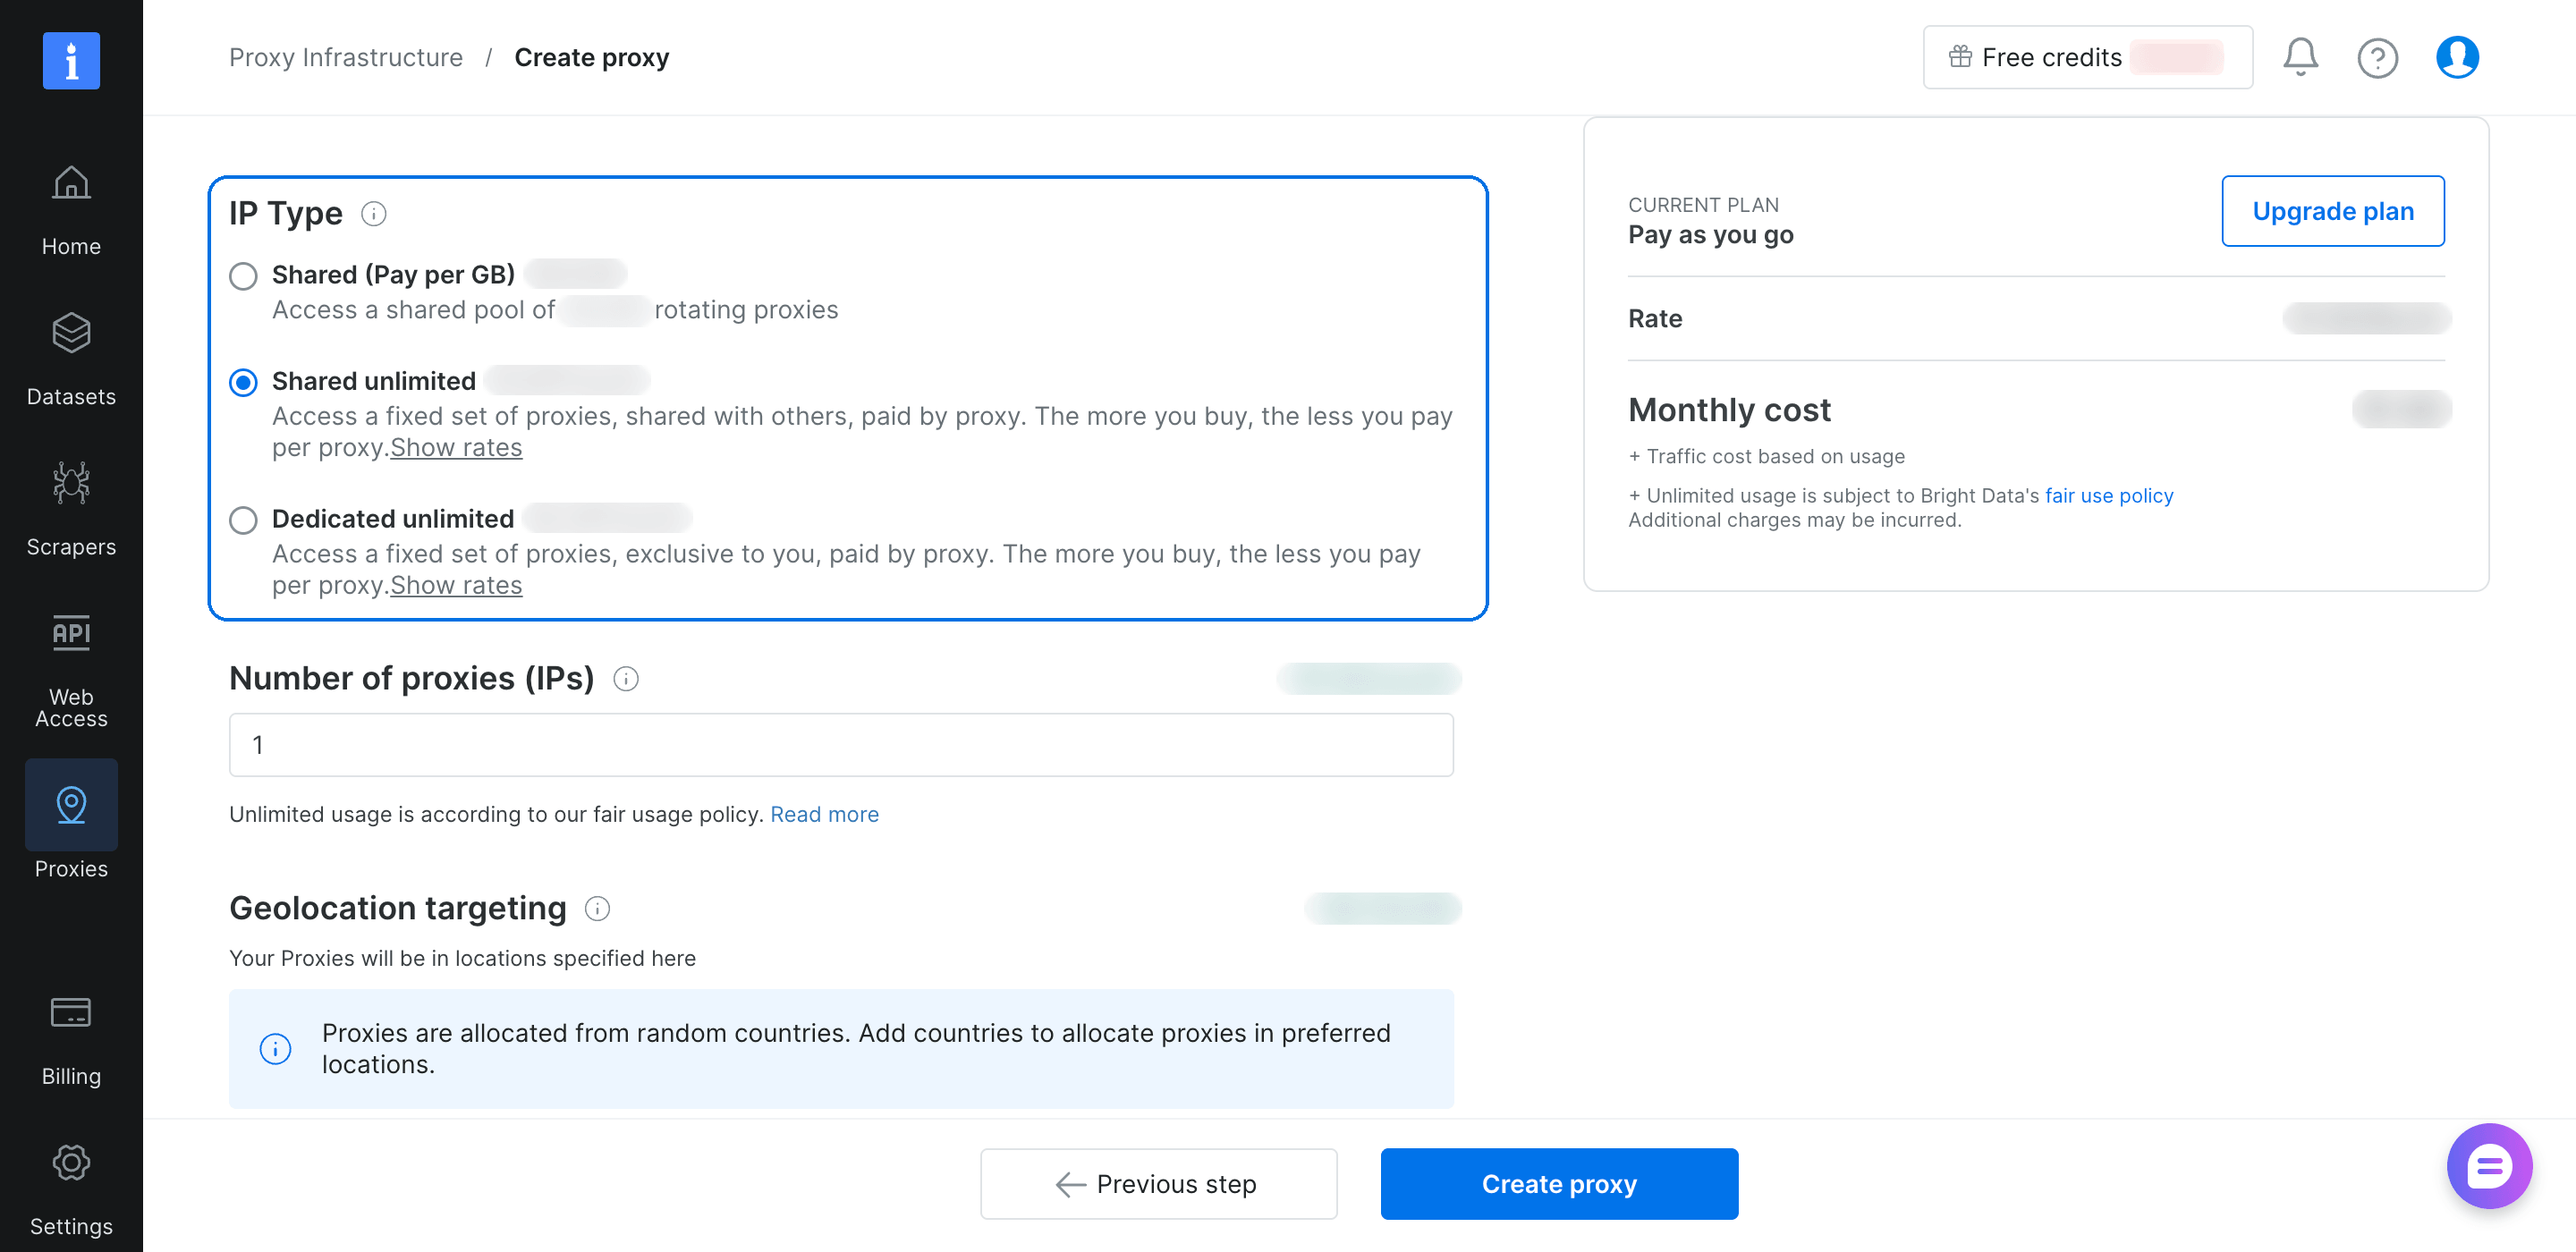
Shared-IPs werden pro GB oder pro IP abgerechnet, dedizierte IPs pro IP. Aktuelle Preise finden Sie auf der Proxy-Preisseite.
Wenn eine Seite mit 403-Fehlern oder Challenge-Seiten antwortet, beheben Sie zuerst den Client mit Browser-Headern und dem TLS-Fingerabdruck eines Browsers. Halten Blockaden weiter an, testen Sie ISP- oder Residential-IPs, da viele Seiten private Adressen häufiger akzeptieren als Datacenter-Bereiche.
Bei Bright Data läuft jeder Proxy-Typ als eigene Zone (eine Proxy-Konfiguration in Ihrem Konto), und alle Zonen teilen sich einen Host und Port. Der Wechsel des Typs ändert den Zonennamen und das Zonenpasswort in Ihrer Proxy-URL, nicht Ihren Code.
ISP-Proxys (statische Residential-Proxys)
ISP-Proxys nutzen IP-Bereiche, die bei Internetanbietern und Telekommunikationsunternehmen registriert, aber auf Datacenter-Servern gehostet sind. Sie kombinieren die ASN eines ISPs mit Server-Geschwindigkeit. Bei einem dedizierten Plan bleibt die Adresse zudem für die gesamte Mietdauer gleich.
Ein /24-Subnetz ist ein Bereich von 256 benachbarten Adressen, und manche Anti-Bot-Teams blockieren ganze Subnetze. Wenn Sie einen dedizierten IP-Pool kaufen, zählen Sie neben den IPs auch die unterschiedlichen /24-Subnetze.
ISP-Proxys funktionieren am besten, wenn jede Adresse sich wie ein konstanter Client verhält:
- Weisen Sie einer langlaufenden Aufgabe oder Sitzung eine ISP-IP zu.
- Beobachten Sie die Blockrate jeder Seite, um herauszufinden, wie viele Anfragen pro IP sie akzeptiert, und bleiben Sie unter dieser Zahl.
- Bevorzugen Sie dedizierte IPs für Warenkorb- und Versandpreisprüfungen, und verwenden Sie nur dedizierte IPs für Partnersysteme, die Ihre IP auf eine Whitelist setzen.
Die ISP-Proxys von Bright Data bieten Shared- und dedizierte statische IPs. Nutzen Sie sie für Seiten, die Verbraucher-ISP-Adressen erwarten. Im Vergleich zu Residential-Proxys sind ISP-Proxys meist schneller, und dedizierte ISP-IPs bleiben fest, während Residential-IPs über viele private Verbindungen und Standorte rotieren. Unser Vergleich ISP vs. Residential-Proxys behandelt diese Wahl ausführlicher.
Residential-Proxys
Residential-Proxys leiten Ihre Anfragen über Geräte mit Heim-Breitband- und Mobilfunkverbindungen. Im Netzwerk von Bright Data haben die Besitzer dieser Geräte sich dafür entschieden, teilzunehmen.
Geotargeting ist wichtig, wenn Preise, Anzeigen oder Suchergebnisse je nach Land oder Stadt unterschiedlich sind. Die folgenden Ergebnisse stammen aus einer unabhängigen IP-Datenbank und den Geolokationsdaten von Bright Data:
- Rotation. Der US-Pool lieferte 39 verschiedene IPs bei 39 Anfragen, alle in Verbraucher-Breitband- oder Mobilfunknetzen.
- Stadt-Targeting. Alle 19 Exit-IPs in einer Chicago-Stichprobe lagen in der Stadt oder ihren nahen Vororten.
- ASN-Targeting. Alle 20 Exit-IPs, die auf die ASN von Comcast ausgerichtet waren, stammten von Comcast, verteilt über mehrere Bundesstaaten.
- Anbieter-Targeting. Alle 20 Exit-IPs, die auf die ASN von T-Mobile ausgerichtet waren, waren unterschiedliche T-Mobile-IPs, und die Datenbank klassifizierte jede davon als mobil.
Die Chicago-Exit-IPs stammten aus festem Breitband, Mobilfunknetzen und einer Starlink-Satellitenverbindung. Wenn eine Aufgabe nur feste Breitbandadressen benötigt, beschränkt ASN-Targeting den Pool auf die von Ihnen gewählten Netzwerke.
Viele Einzelhandelsseiten lesen neben der IP auch ein Store- oder PLZ-Cookie. Nutzen Sie für Preisüberwachung und Anzeigenüberprüfung Stadt-Targeting und setzen Sie dieses Cookie auf denselben Standort. Bestätigen Sie dann den Standort, den die Seite selbst anzeigt, etwa den Store, die Währung oder das Liefergebiet. Wenn Sie einen Browser automatisieren, stellen Sie dessen Zeitzone und Sprache passend zum Standort der Exit-IP ein.
Bei mehrstufigen Abläufen hält eine Sticky Session jede Anfrage auf der IP eines Geräts. Die Residential-FAQ erklärt die Sitzungsdauer und wie man eine Sitzung mit kleinen periodischen Anfragen aktiv hält.
Die Residential-Proxys von Bright Data werden pro GB abgerechnet und unterstützen Targeting nach Land, Bundesstaat, Stadt, PLZ und ASN.
Mobile-Proxys
Mobile-Proxys leiten Traffic über Geräte in 4G- und 5G-Mobilfunknetzen. Viele Mobilfunkanbieter nutzen Carrier-Grade NAT (CGNAT), bei dem sich viele Teilnehmer eine öffentliche IPv4-Adresse teilen. Das Blockieren einer geteilten IP betrifft alle ihre Teilnehmer, daher lassen Seiten bei einer Mobile-IP oft mehr Traffic zu, bevor sie blockieren.
Verwenden Sie Mobile-IPs, wenn die Ergebnisse vom Anbieter abhängen, etwa bei mobilen Anzeigen und Preisen, mobilen App-APIs und anbieterspezifischem Inhalt. Um Mobile-IPs eines bestimmten Anbieters zu erhalten, zielen Sie im Residential-Netzwerk von Bright Data auf die ASN des Anbieters. In Tests war jede IP, die auf die ASN von T-Mobile ausgerichtet war, eine T-Mobile-IP, die eine unabhängige IP-Datenbank als mobil klassifizierte. ASN-Targeting funktioniert auch mit der Rotation, den Sticky Sessions und der GB-basierten Abrechnung des Residential-Netzwerks.
Rotierende, Sticky- und statische Sitzungen
Der Sitzungstyp bestimmt, wie lange Sie eine Exit-IP behalten. Sitzungstyp und Proxy-Typ sind getrennte Entscheidungen. Der richtige Sitzungstyp hält einen mehrstufigen Job am Laufen. Es gibt 3 Sitzungstypen:
- Rotierend. Eine neue IP für jede neue Verbindung. Verwenden Sie dies für zustandslose Seitenabrufe, bei denen jede Anfrage unabhängig ist.
- Sticky. Dieselbe IP für eine von Ihnen gewählte Sitzungs-ID, bis Sie die ID ändern oder die Sitzung abläuft. Verwenden Sie dies für Suche, Pagination, Warenkorb- und Checkout-Abläufe sowie alle Anfragen, die ein Seitenaufruf auslöst.
- Statisch. Dieselbe IP, solange Sie sie mieten. Verwenden Sie dies für langlaufende Jobs, die eine IP behalten müssen, sowie für Partnersysteme, die Ihre IP auf eine Whitelist setzen.
Die Rotation erfolgt pro Verbindung, nicht pro Anfrage. Ein HTTP-Client, der Verbindungen wiederverwendet, wie etwa eine requests.Session in Python, hält den Tunnel offen und sendet jede Anfrage über dieselbe Exit-IP. In Tests erhielten 3 neue Verbindungen auf einem rotierenden ISP-Proxy jeweils eine andere IP, aber eine requests.Session sendete alle ihre Anfragen von einer IP. Wenn Sie für jede Anfrage eine neue IP benötigen, öffnen Sie für jede eine neue Verbindung.
Bei Bright Data legt der Proxy-Benutzername die Sitzungs-ID und das Targeting fest, sodass eine Zone viele Sitzungen und viele Länder gleichzeitig abdecken kann. Fügen Sie die Sitzungs-ID in den Access details Ihrer Zone zum Benutzernamen hinzu:
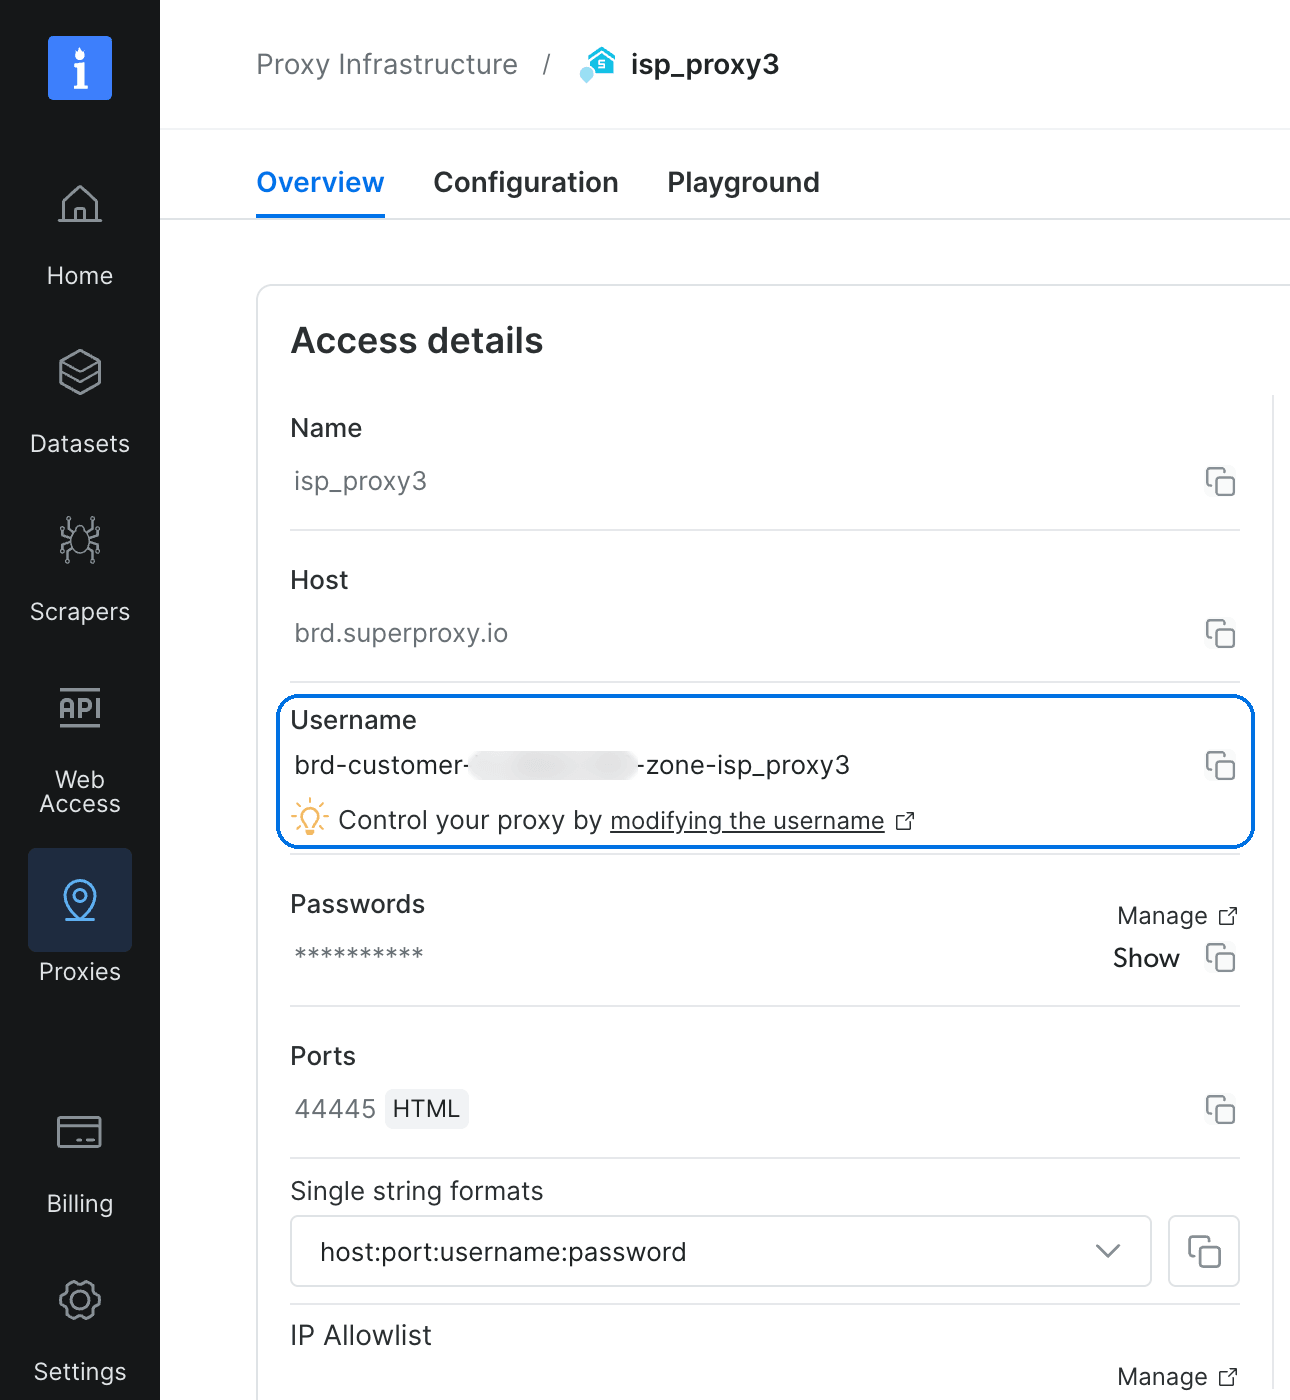
Jede Verbindung, die session-job1 verwendet, erhält während der Dauer der Sitzung dieselbe Exit-IP:
curl --proxy brd.superproxy.io:44445 \
  --proxy-user "brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>" \
  "https://geo.brdtest.com/welcome.txt"
Verwenden Sie für jeden parallelen Job eine andere Sitzungs-ID, damit sich die Jobs keine Exit-IP teilen.
HTTP-, SOCKS5- und IPv6-Proxy-Optionen
Das Proxy-Protokoll bestimmt, wie sich Ihr Client mit dem Proxy verbindet, und ändert nicht den Proxy-Typ. HTTP-Proxys tunneln HTTPS-Traffic mit der CONNECT-Methode. SOCKS5-Proxys leiten jede TCP-Verbindung weiter, was Tools hilft, die kein HTTP verwenden. Der Leitfaden SOCKS vs. HTTP-Proxys vergleicht beide ausführlicher.
Bright-Data-Zonen akzeptieren SOCKS5 mit denselben Zugangsdaten wie HTTP, und die SOCKS5-Setup-Seite enthält die Verbindungsdetails.
IPv6 gibt Ihnen mehr Adressen für Seiten, die es akzeptieren. Viele Seiten blockieren IPv6 nach Präfix, dem gemeinsamen ersten Teil einer Adresse. Jedes Heimnetzwerk erhält meist einen eigenen /64-Block. Eine Seite, die nach /64 blockiert, behandelt jede Adresse innerhalb eines /64 als einen Client.
Bright Data bietet IPv6 in seinem Residential-Netzwerk an, wo Exit-IPs aus separaten Heim- und Mobilverbindungen mit eigenen Präfixen stammen. Standardmäßig wechselt das Netzwerk zu IPv4, wenn eine Seite keine IPv6-Adresse hat.
Wie Sie einen Proxy-Typ für Ihre Aufgabe auswählen
Produktionsteams wählen einen Proxy-Typ pro Seite, oft sogar pro Seitentyp, da eine Seite ihre Such- und Produktseiten unterschiedlich schützen kann.
Wählen Sie einen Starttyp für jede Aufgabe
Finden Sie Ihre Aufgabe in der ersten Spalte:
| Aufgabe | Beginnen Sie mit | Sitzungstyp | Wann wechseln |
|---|---|---|---|
| Öffentliche Seiten ohne Bot-Management | Datacenter | Rotierend | Bei 403-Fehlern oder Challenge-Seiten den Client reparieren, dann ISP oder Residential testen |
| Produktkataloge mit Bot-Management | Zuerst Datacenter, dann Residential | Sticky, mit Wiederverwendung der Seiten-Cookies | Bei fortbestehenden Blockaden nach Client-Reparatur die Web Unlocker API nutzen |
| Preise oder Anzeigen nach Stadt | Residential mit Stadt-Targeting | Sticky | Zeigt die Seite einen anderen Standort an, das Store- oder PLZ-Cookie entsprechend setzen |
| Suchergebnisse, etwa Google nach Stadt | SERP-API | Von der API gehandhabt | Nicht nötig, da die API geparste Ergebnisse liefert |
| Mehrstufige Abläufe, etwa Filter und Checkout | Dedizierter ISP | Sticky oder statisch | Bei Bedarf an vielen Standorten Residential mit Sitzungs-ID testen |
| KI-Agenten, die mit Seiten interagieren | Browser API | Eine Sitzung pro Aufgabe | Liest der Agent nur Seiten, den Model-Context-Protocol-(MCP)-Server von Bright Data nutzen |
Die meisten Zeilen beginnen mit dem günstigsten Typ, der funktionieren kann, und Suchmaschinen sind die Ausnahme. In Tests erhielt ein einfacher HTTP-Client keine Ergebnisse von den Suchseiten von Google.
Testen Sie eine Ebene nach der anderen
Bevor Sie für einen teureren Proxy-Typ bezahlen, finden Sie heraus, welche Ebene die Seite blockiert. Beginnen Sie mit browserähnlichen Headern, da ein Standard-User-Agent wie python-requests allein schon eine Blockade verursachen kann. Jeder folgende Schritt ändert dann eine Ebene bei derselben URL:
- Proxy-Fehler oder Seiten-Blockade. Verwenden Sie ein Tool wie
curl -v, um die Antwort des Proxys auf dieCONNECT-Anfrage zu lesen, die den Tunnel öffnet. Der Proxy von Bright Data erklärt seine eigenen Antworten im standardisierten Proxy-Status-Header (RFC 9209). Eine Blockade der Zielseite erfolgt nach einem erfolgreichenCONNECT, innerhalb des Tunnels. - TLS-Client. Behalten Sie den Proxy-Typ bei und wechseln Sie zu einem Client, der den TLS- und HTTP/2-Fingerabdruck eines Browsers imitiert, wie curl_cffi in Python. Diese Änderung verursacht keine zusätzlichen Proxy-Kosten. Das Argument
impersonatelegt den zu kopierenden Browser fest:
from curl_cffi import requests

PROXY_URL = "http://USER:PASS@HOST:PORT"
r = requests.get("https://example.com", impersonate="chrome",
                 proxies={"http": PROXY_URL, "https": PROXY_URL})
Mit dieser Einstellung sendete curl_cffi einen Chrome-ähnlichen TLS-Fingerabdruck über HTTP/2, während einfaches requests einen Python-ähnlichen sendete.
- Proxy-Typ. Senden Sie dieselbe Anfrage über Datacenter-, dann ISP-, dann Residential-IPs. Liefert ein Typ die Daten, verwenden Sie diesen Typ für die Seite.
- JavaScript und Verhalten. Ein Client, der einen Browser imitiert, kann trotzdem eine Challenge-Seite oder eine Seite ohne Daten erhalten, ein Zeichen für JavaScript-Prüfungen oder Verhaltensanalyse. Wenn die Seite ihre Daten aus einer JSON-API lädt, zeigt der DevTools-Filter Fetch/XHR diese Anfrage. Die API direkt aufzurufen kostet oft weniger als einen Browser auszuführen. Andernfalls verwenden Sie einen echten Browser, wie die Browser API, oder eine verwaltete API wie die Web Unlocker API.
Bewerten Sie jeden Schritt anhand des Inhalts, nicht des Statuscodes. Blockaden können als 403- oder 429-Fehler, 307-Weiterleitungen, leere Antworten, Seiten mit dem Titel “Security Check” oder Verbindungen erscheinen, die hängen bleiben, bis sie abbrechen. Prüfen Sie jede Antwort auf ein erwartetes Feld, etwa einen Preis oder eine Jobbezeichnung. Eine 200-Antwort ohne dieses Feld kann eine weiche Blockade oder Daten bedeuten, die erst später per JavaScript geladen werden.
Zwei Seiten zeigen, wie unterschiedlich das richtige Setup sein kann. Die Katalogseite von Nike lud über Datacenter-IPs mit einem Standard-HTTP-Client, selbst bei 20 parallelen Anfragen. Indeed zeigte weiterhin seine “Security Check”-Seite, nachdem sowohl der TLS-Client als auch der Proxy-Typ geändert wurden. Es benötigte einen echten Browser oder eine verwaltete API.
Führen Sie diese Prüfungen bei der geplanten Nebenläufigkeit durch, da eine Seite bei steigendem Anfragevolumen mehr blockieren kann. Testen Sie günstigere Optionen regelmäßig erneut, da Seiten ihr Bot-Management im Laufe der Zeit ändern.
Vergleichen Sie die Kosten pro erfolgreicher Anfrage
Jedes nutzbare Ergebnis trägt die Kosten der vorangegangenen fehlgeschlagenen Versuche. Teilen Sie die Gesamtausgaben durch die Anfragen, die die benötigten Daten lieferten.
Eine Challenge-Seite kostet Bandbreite und liefert keine Daten. Eine Wiederholungsschleife auf einer günstigen IP kann mehr kosten als eine erfolgreiche Residential-Anfrage. Die Web Unlocker API berechnet nur erfolgreiche Anfragen, sodass Ihre Kosten den erhaltenen Daten folgen.
Unser Leitfaden zu Web-Scraping ohne Blockaden behandelt weitere Methoden zur Vermeidung von Blockaden, etwa Header, Anfrage-Timing und Rendering.
So prüfen Sie die Exit-IP und den TLS-Fingerabdruck Ihres Proxys
Bevor Sie einen Job hochskalieren, führen Sie eine Testanfrage über Ihren Proxy aus und lesen Sie die Antwort. Dieses Skript gibt die Exit-IP, ihre Stadt, das Netzwerk und die ASN, die sie besitzen, sowie den TLS-Fingerabdruck aus, der den Server erreicht hat:
"""Print what a site sees from a proxy: exit IP, network owner, and TLS fingerprint."""
import os
import sys

import requests

PROXY_URL = os.environ["PROXY_URL"]  # http://USER:PASS@HOST:PORT
ROUNDS = int(sys.argv[1]) if len(sys.argv) > 1 else 3
proxies = {"http": PROXY_URL, "https": PROXY_URL}

for _ in range(ROUNDS):
    # One request through the proxy returns the exit IP and the TLS fingerprint
    seen = requests.get("https://tls.peet.ws/api/all", proxies=proxies,
                        timeout=60).json()
    # Remove the port, and the brackets around an IPv6 address
    ip = seen["ip"].rsplit(":", 1)[0].strip("[]")
    # Look up who owns that IP, without the proxy
    owner = requests.get(f"https://ipinfo.io/{ip}/json", timeout=30).json()
    print(f"{ip:<16} {owner.get('city', '?'):<14} "
          f"{owner.get('org', '?')[:32]:<32} {seen['tls']['ja4']}")
Speichern Sie es als proxy_check.py. Führen Sie es einmal mit leerer PROXY_URL aus, um Ihren eigenen Fingerabdruck zu erfassen, der von Ihrer Python- und OpenSSL-Version abhängt. Führen Sie es dann über Ihren Proxy aus:
pip install requests
PROXY_URL= python proxy_check.py 1
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
Bei einer rotierenden ISP-Zone erhielt jede Runde eine andere IP. Mit -session-job1 im Benutzernamen verwendeten alle 3 Runden dieselbe IP. Die folgende Ausgabe ersetzt die echten IPs und Netzwerknamen durch reservierte Beispielwerte:
203.0.113.24     Denver         AS64500 Example ISP A            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.7     New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.19    New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6

192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
Die letzte Spalte, der TLS-Fingerabdruck im JA4-Format, ist am wichtigsten. Das Skript erzeugte denselben Wert ganz ohne Proxy, da ein getunnelter Proxy ihn nicht ändert. Ein echter Chrome-Browser auf der Browser API sendete t13d1517h2_8daaf6152771_cb7bf5808d99, was eine Seite einem Browser zuordnen kann. Prüft eine Seite Fingerabdrücke, verwenden Sie einen Client, der einen Browser imitiert, oder senden Sie die Anfrage an die Web Unlocker API.
So bleibt Ihre Proxy-Rechnung vorhersehbar
Der Proxy-Typ bestimmt auch, wie Sie zahlen. Pro-IP-Pläne eignen sich für konstante Crawls, die viele Daten über wenige Adressen bewegen, und machen ISP- und Datacenter-Kosten vorhersehbarer. Pro-GB-Pläne eignen sich für Jobs mit schwankendem Volumen, und Residential-Kosten folgen dann den übertragenen Daten.
Kompression hat einen großen Effekt auf eine Pro-GB-Rechnung, und die Bandbreitenstatistiken Ihrer Zone zeigen diesen Effekt. Bei einer Pro-GB-Datacenter-Zone nutzte die Katalogseite von Nike 1,2 MB pro Anfrage ohne Kompression und 183 KB mit gzip, etwa 85 % weniger. Prüfen Sie, ob Ihr Client gzip anfordert, und schätzen Sie die Plangröße als Anzahl der Seiten mal komprimierter Seitengröße, plus Wiederholungen. Bei 183 KB ergeben 100.000 Seiten insgesamt etwa 18 GB vor Wiederholungen.
Auch die Wiederverwendung von Verbindungen reduziert die Daten, die kleine Anfragen nutzen. Jede neue HTTPS-Verbindung beginnt mit einem TLS-Handshake, der größer sein kann als eine kleine Antwort. Senden Sie kleine API-Aufrufe über eine Keep-Alive-Verbindung oder eine Sticky Session, wenn Sie für jeden Aufruf keine neue IP benötigen. Blockieren Sie in einem Browser Bilder, Schriftarten und Medien, die Sie nicht brauchen, da sie meist größer sind als das HTML.
Verschieben Sie sehr große Seiten zu einem Produkt mit Abrechnung pro Anfrage, wie der Web Unlocker API. Für Pro-IP- und Pro-GB-Pläne listet die Seite Proxy-Preise die aktuellen Tarife auf.
Wann die IP-Auswahl einer verwalteten API überlassen werden sollte
Eine verwaltete API übernimmt die Proxy-Ebene für Sie. Die Web Unlocker API von Bright Data verwaltet die IPs, Header, Cookies, CAPTCHAs und Wiederholungen für jede Anfrage, und Sie zahlen nur für erfolgreiche Anfragen.
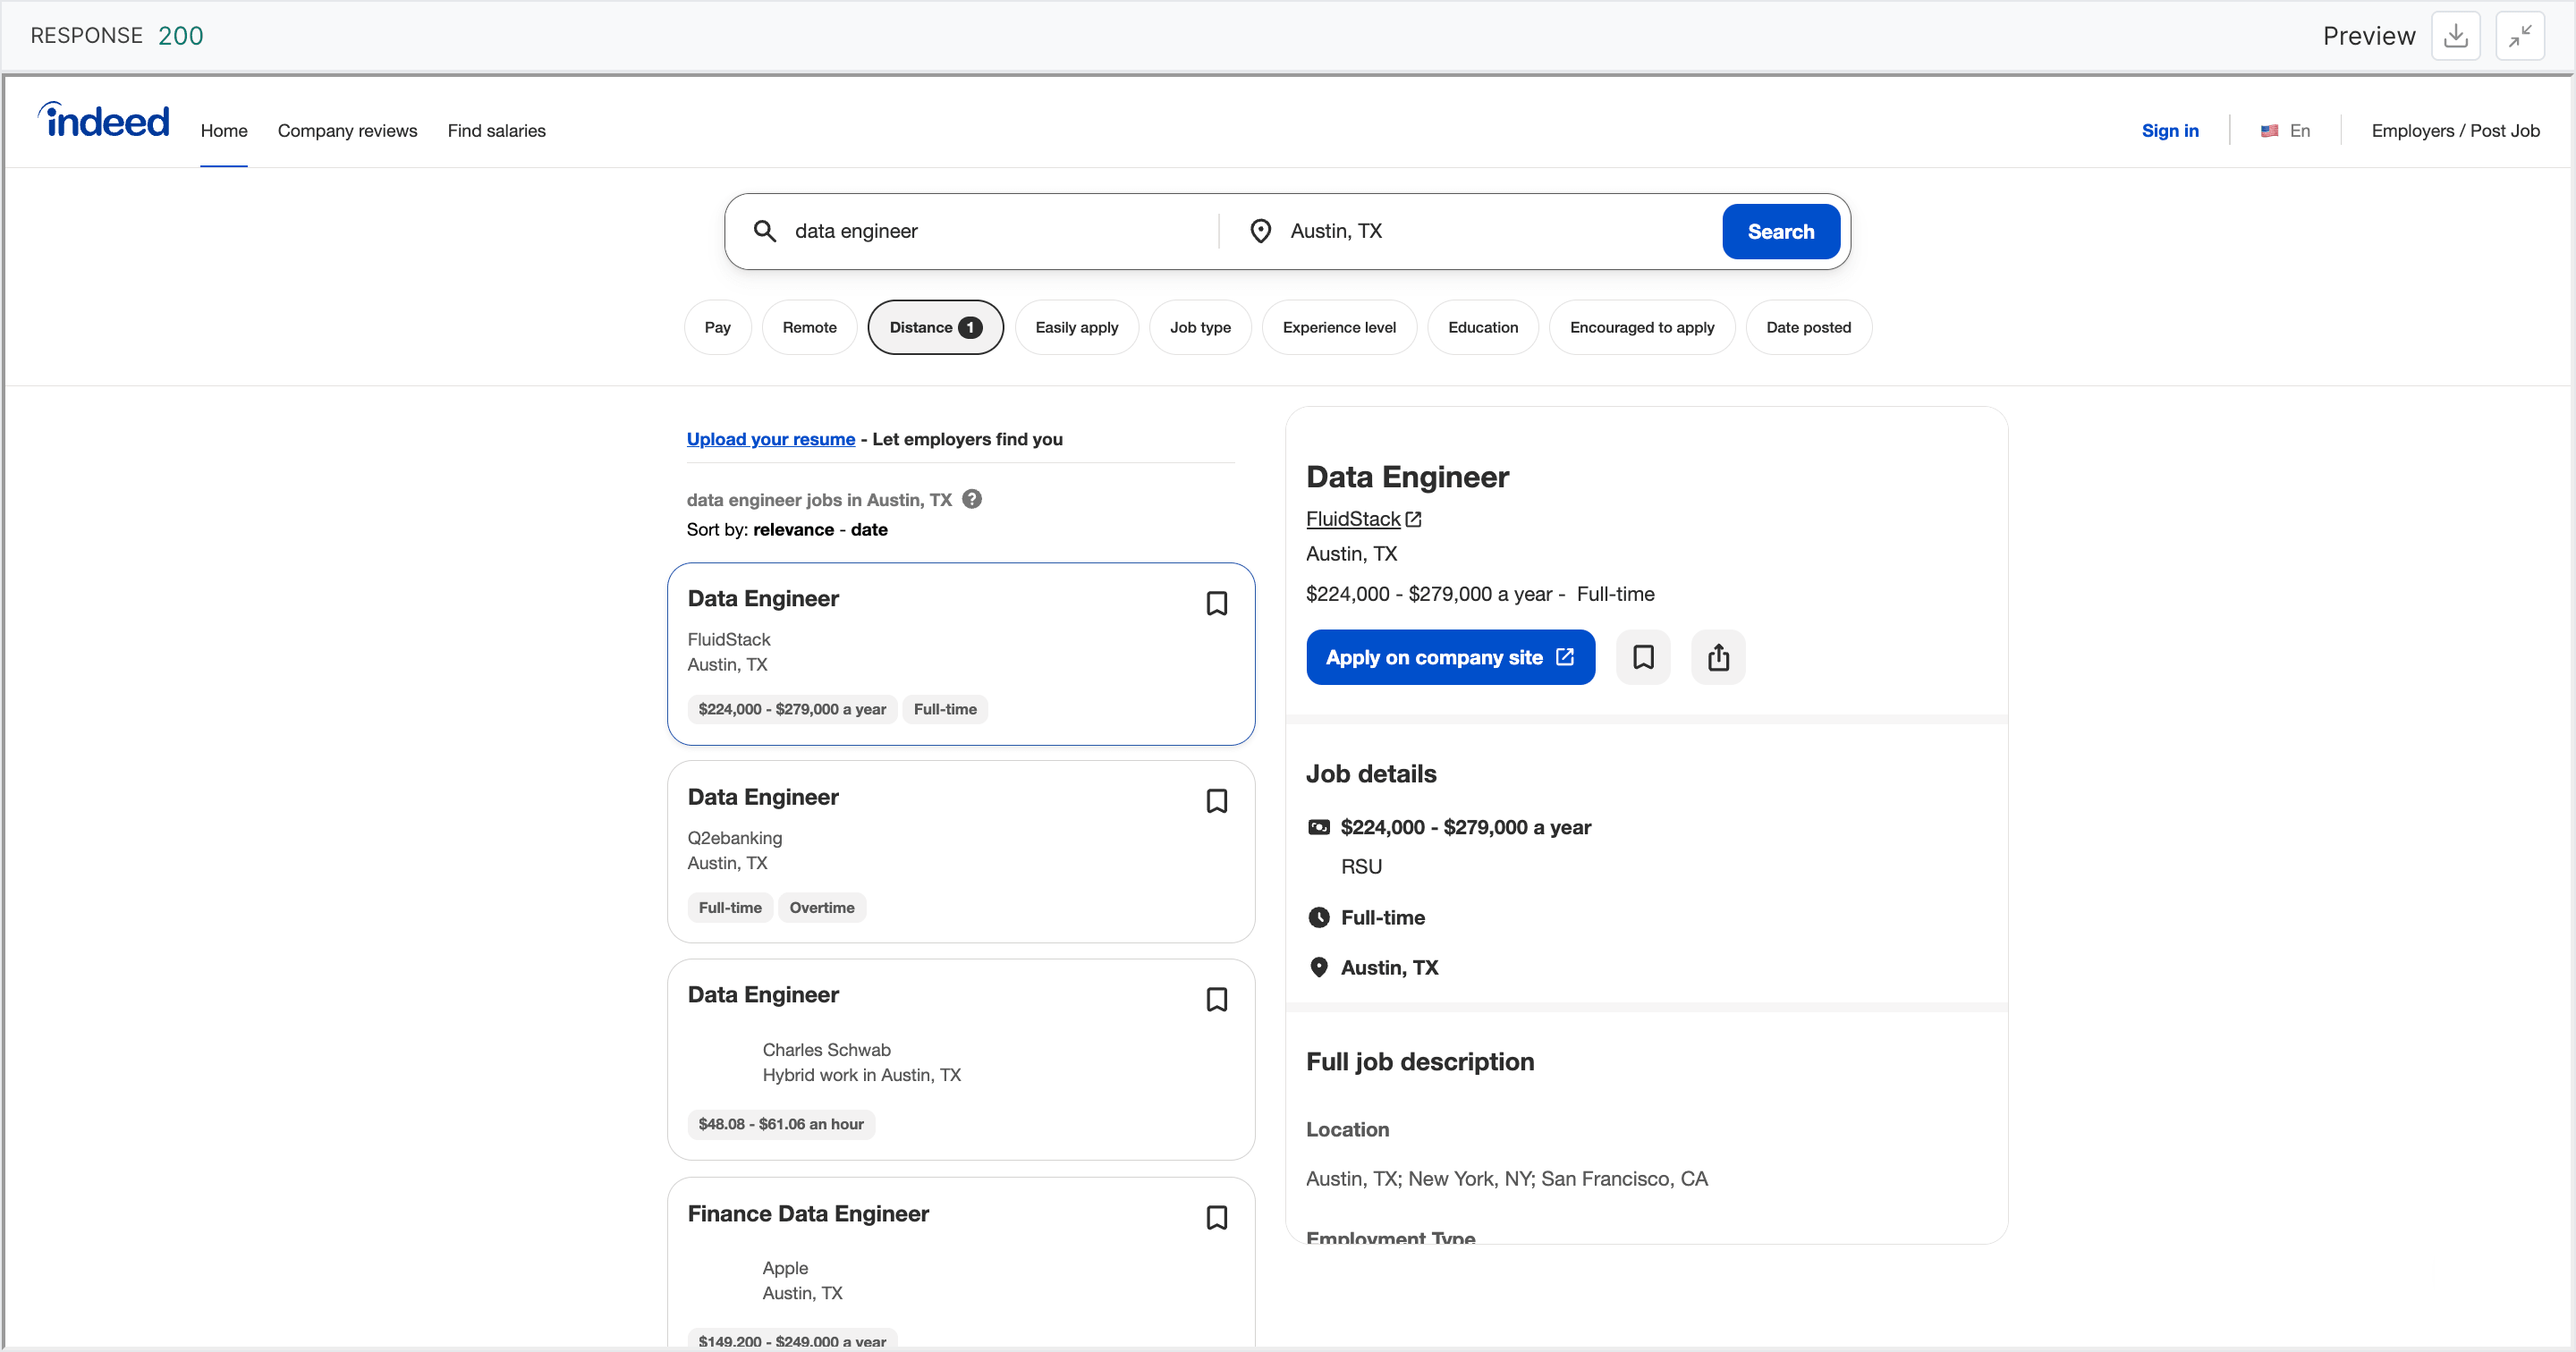
In beiden Testläufen lieferte die Web Unlocker API die Jobergebnisseite von Indeed. Dieselbe Suche im API-Playground ergab diese Antwort:
Auch die anderen verwalteten Produkte von Bright Data kümmern sich um IP und Fingerabdruck:
- Browser API. Ein echter Chrome-Browser, den Sie über Playwright, Puppeteer oder Selenium steuern, mit Proxy und Fingerabdruck pro Sitzung verwaltet.
- MCP-Server. Websuche und Seiten-Scraping für KI-Agenten. In Tests trugen seine Seitenanfragen einen Chrome-TLS-Fingerabdruck, wie ein echter Browser.
- Web Scraper API. Vorgefertigte Scraper, die strukturierte Daten von beliebten Seiten liefern, etwa Amazon und Google Maps.
Auch Ihr Anfragevolumen beeinflusst die Wahl. Bei kleinen oder gelegentlichen Jobs kostet eine pro Anfrage abgerechnete API oft weniger als die Entwicklungszeit, um Proxys für jede Seite zu konfigurieren. Bei hohem Volumen liefern auf die jeweilige Seite abgestimmte Proxys meist die niedrigsten Kosten pro erfolgreicher Anfrage, und ein Bright-Data-Konto deckt beide Optionen ab. Nutzen Sie die verwalteten Produkte, wenn eine Seite ihr Bot-Management öfter ändert, als Sie Ihren Client aktualisieren möchten.
So prüfen Sie die Beschaffung eines Residential-Proxy-Anbieters
Zwei Abschaltungen im Jahr 2026 gaben Proxy-Käufern einen Grund, nach der Beschaffung zu fragen. Die Threat-Intelligence-Gruppe von Google störte 2 große Residential-Proxy-Netzwerke und arbeitete beim zweiten mit dem FBI und Lumen zusammen. Google berichtete, dass Angreifer das erste Netzwerk nutzten und dass viele Proxy-Marken das zweite unter eigenem Namen weiterverkauften.
Wenn Ihre Proxys aus einem solchen Netzwerk stammen, können Ihre Anfragen Exit-IPs mit Betrugs- und Angriffstraffic teilen. Das Netzwerk kann während einer Abschaltung auch ohne Vorwarnung ausfallen. Stellen Sie einem Residential-Anbieter 4 Fragen und erwarten Sie für jede Antwort ein öffentliches Dokument:
- Betreibt der Anbieter sein eigenes Peer-Netzwerk, und wie stimmen Geräte-Besitzer zu oder widerrufen? Bright Data betreibt sein eigenes Peer-Netzwerk aus zustimmenden Geräten. Die Sourcing-Standards verlangen einen klaren Einwilligungsbildschirm in Partner-Apps, einen Vorteil für die Teilnahme und einen jederzeitigen Opt-out.
- Verifiziert der Anbieter seine eigenen Kunden? Die Residential-Netzwerkzugriffsrichtlinie von Bright Data verlangt vor dem Residential-Zugriff eine KYC-Überprüfung (Know-your-Customer).
- Welche Nutzungen unterstützt das Netzwerk, und welche Arten von Missbrauch blockiert es? Die Richtlinie zur akzeptablen Nutzung von Bright Data definiert die unterstützten Nutzungen und verbietet Missbrauch, etwa das Erstellen gefälschter Konten oder das Sammeln von Daten, die einen Login erfordern.
- Welche unabhängigen Sicherheitsaudits können Sie einsehen? Die Sicherheitsdokumentation von Bright Data listet seine aktuellen Zertifizierungen und Audit-Berichte auf, etwa ISO/IEC 27001 und SOC 2.
Stellen Sie dieselben 4 Fragen jedem Anbieter, den Sie vergleichen.
Abschließende Gedanken
Der gewählte Proxy-Typ bestimmt das Netzwerk, das eine Seite sieht. Kommt eine Blockade vom Fingerabdruck Ihres Clients, beheben Sie den Client oder senden Sie die Anfrage an die Web Unlocker API. Verwenden Sie den günstigsten Typ, den jede Seite akzeptiert, aktivieren Sie Kompression, bewerten Sie die Wahl nach Kosten pro erfolgreicher Anfrage und testen Sie erneut, wenn sich Seiten ändern. Bevor Sie Residential-IPs kaufen, fragen Sie, wie der Anbieter Einwilligung einholt und Kunden verifiziert, Fragen, die die öffentlichen Dokumente von Bright Data beantworten. Führen Sie proxy_check.py gegen Ihren aktuellen Proxy aus und testen Sie dann die Proxy-Typen von Bright Data an Ihrer schwierigsten Zielseite.
FAQ
Was sind die Proxy-Typen?
Nach IP-Quelle sind die Haupttypen von Proxys Datacenter, ISP, Residential und Mobile. Datacenter-IPs gehören Hosting-Unternehmen, und ISP-IPs sind ISP-registriert, aber in Rechenzentren gehostet. Residential- und Mobile-IPs stammen aus Heim-Breitband- und Mobilfunknetzen. Proxys werden auch nach Protokoll und Sitzungstyp gruppiert.
Welchen Proxy-Typ sollte ich verwenden?
Verwenden Sie den günstigsten Typ, den eine Seite akzeptiert, und bewerten Sie ihn nach Kosten pro erfolgreicher Anfrage. Datacenter-Proxys eignen sich für Seiten ohne Bot-Management, und ISP-Proxys eignen sich für lange Sitzungen. Residential-Proxys eignen sich für Seiten mit Bot-Management und stadtgenauen Daten. Für anbieterspezifische Inhalte zielen Sie bei Residential-IPs auf die ASN eines Anbieters.
Was ist besser, ein ISP- oder ein Residential-Proxy?
Jeder Typ eignet sich für unterschiedliche Aufgaben. ISP-Proxys nutzen ISP-registrierte IPs auf Datacenter-Servern, sind daher schnell, und eine dedizierte ISP-IP bleibt fest. Residential-Proxys leiten Traffic über echte Heim- und Mobilgeräte, und die IP rotiert standardmäßig. Wählen Sie ISP für lange Sitzungen und Residential für Rotation über Standorte.
Können Residential-Proxys erkannt werden?
Residential-IPs bestehen meist eine ASN-Prüfung, da der Lookup ein Verbrauchernetzwerk zeigt. Erkennung erfolgt meist über andere Signale, wie TLS-Fingerabdruck, Header und Verhalten. Verwenden Sie Residential-IPs mit einem Client, der einen Browser imitiert, oder nutzen Sie die Web Unlocker API von Bright Data.
Sind Residential-Proxys illegal?
Nein, der Proxy allein ist nicht illegal. Die rechtlichen Fragen betreffen, ob Geräte-Besitzer zugestimmt haben, welche Daten Sie sammeln und wie Sie sie sammeln. Wählen Sie einen Anbieter, der Geräte-Einwilligung und seine eigenen Kunden verifiziert, und prüfen Sie die Datenschutzgesetze und Seitenbedingungen, die für Ihre Daten gelten.