


Stellen Sie sich vor, Sie bauen eine hochwertige Finanzsoftware, die Börsentransaktionen in Echtzeit verarbeitet. Die Server der Anwendung müssen sicher sein und eine riesige Anzahl von Anfragen ohne Verlangsamung bewältigen können.
Hier kommt der Reverse Proxy ins Spiel. Im Gegensatz zu Forward-Proxys, die die Identität von Clients kontrollieren, konzentriert sich ein Reverse Proxy darauf, Server vor Clients und anderen Bedrohungen aus dem Internet zu schützen.
Was ist ein Reverse Proxy?
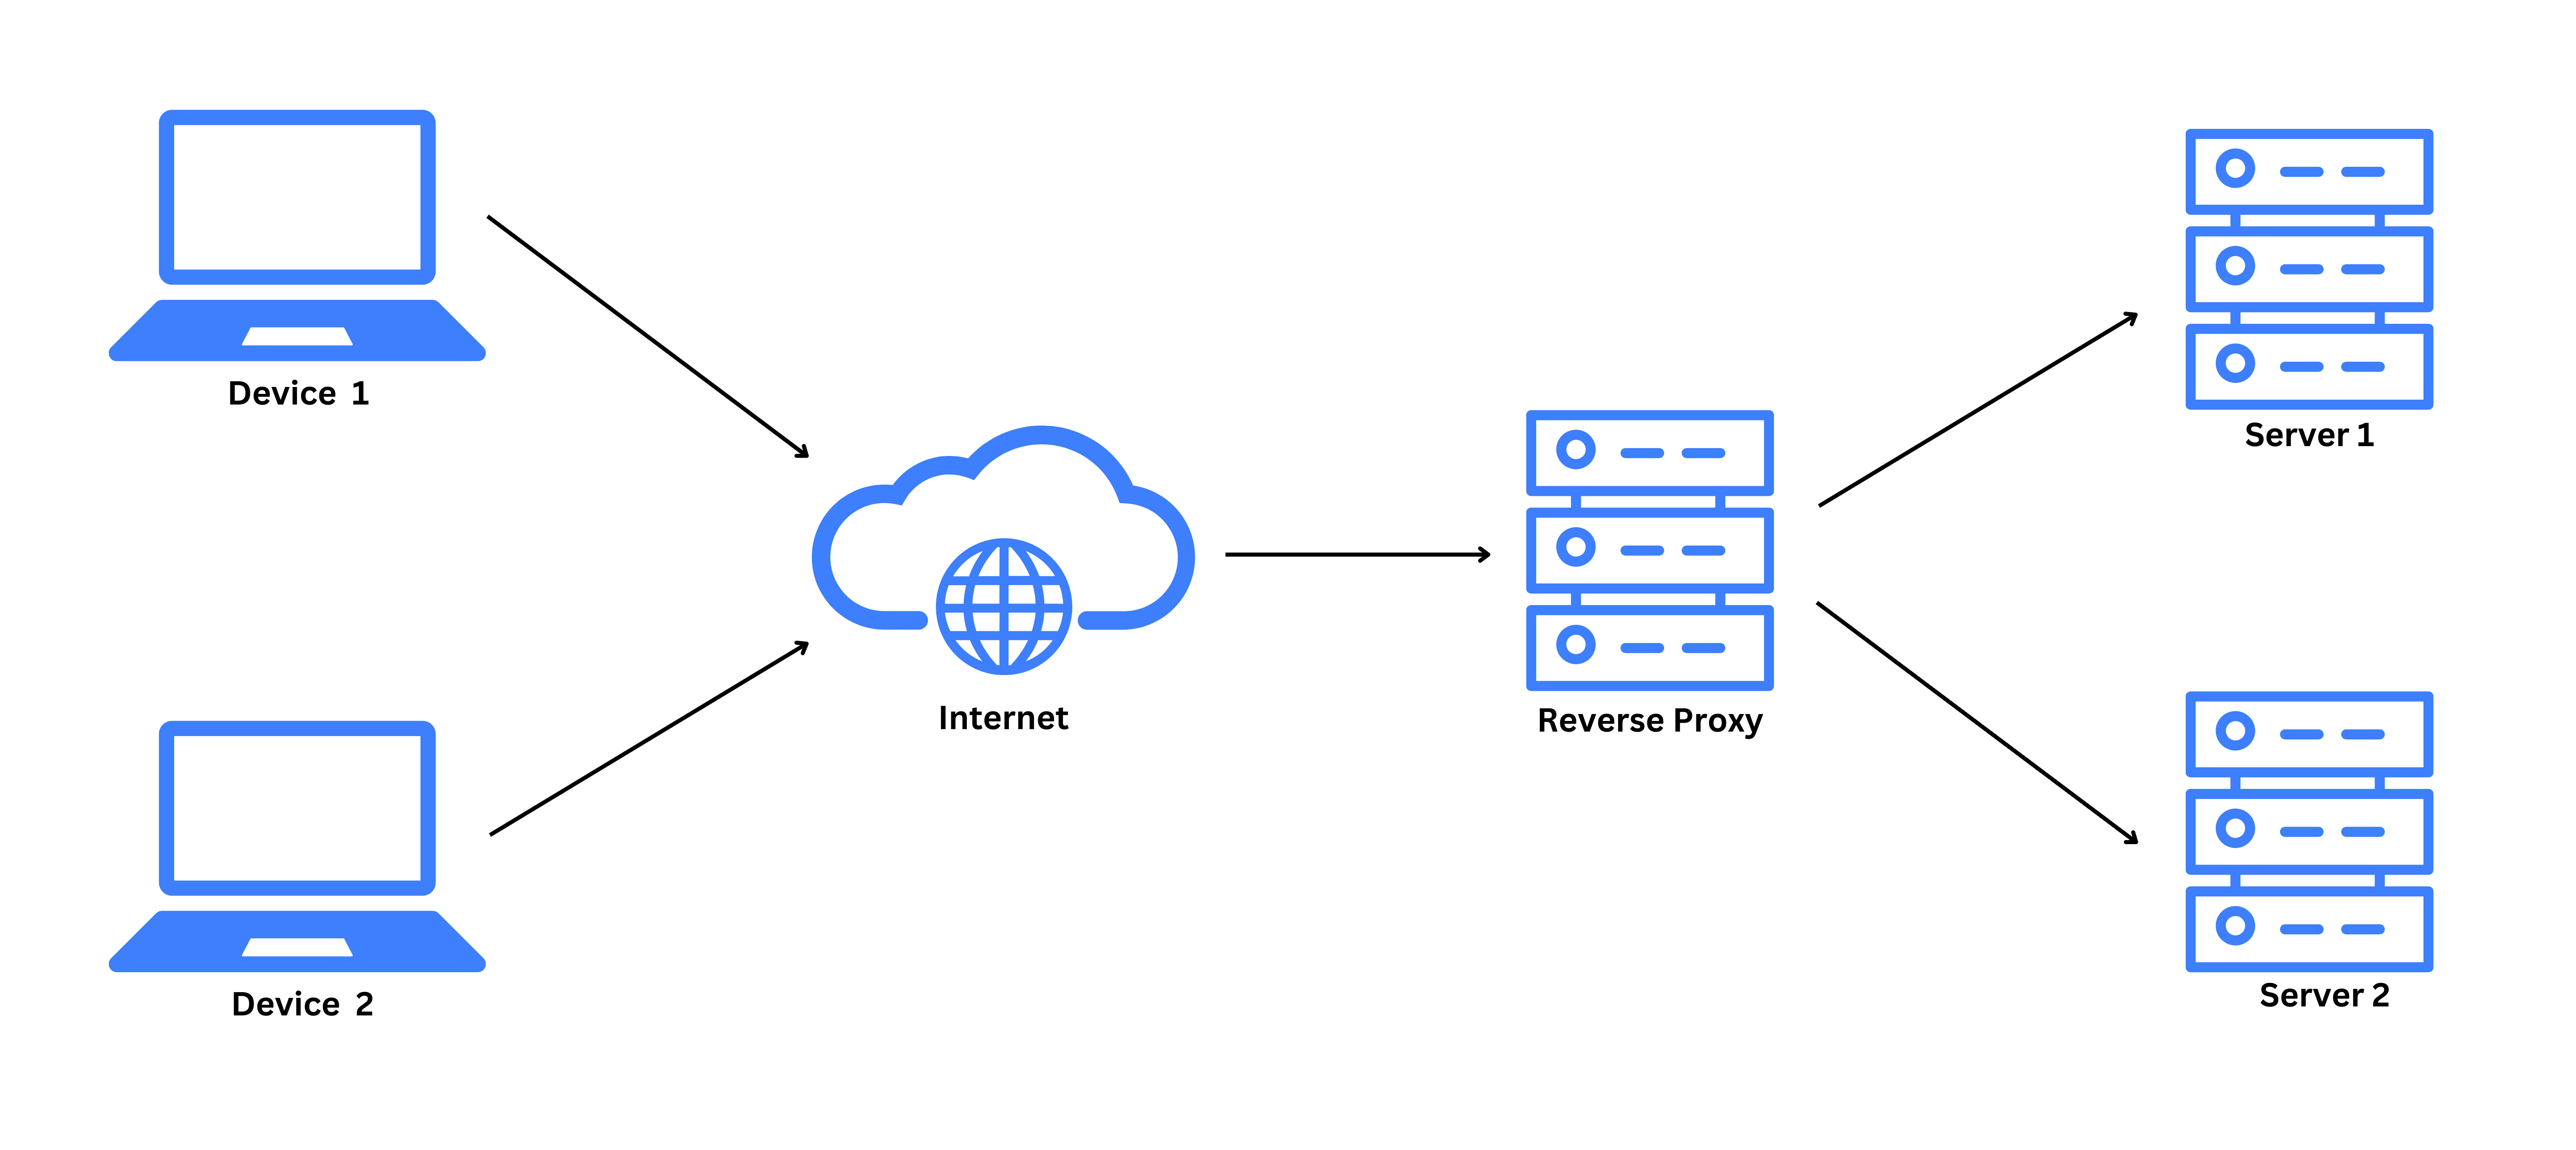
Ein Reverse Proxy ist eine Art Server, der vor einem oder mehreren Webservern sitzt (zwischen Internet und Webservern) und alle Anfragen der Nutzer abfängt, bevor sie die Server erreichen. Sein Hauptziel ist es, die Netzwerkleistung, Skalierbarkeit und Sicherheit zu erhöhen.
Ein Reverse Proxy kann robuste Serversicherheit bieten, indem er die SSL-Datenverschlüsselung verwaltet und sicherstellt, dass die Backend-Server nicht direkt aus dem Internet zugänglich sind. Darüber hinaus kann er eingehende Anfragen auf mehrere Server verteilen, wodurch verhindert wird, dass ein einzelner Server überlastet wird, was letztlich die Serverleistung verbessert und Ausfallzeiten minimiert.
Wie funktioniert ein Reverse Proxy?
Um ein besseres Verständnis des Reverse Proxy zu bekommen, lassen Sie uns besprechen, wie ein Reverse Proxy funktioniert:
- Client-Anfrage – Ein Nutzer versucht, über Gerät 1 oder 2 auf die Webanwendung zuzugreifen. Die Anfrage durchläuft zunächst das Internet und erreicht den Proxy-Server.
- Anfragebewertung: Der Reverse Proxy bewertet die Anfrage und entscheidet, ob sie aus seinem Cache bedient oder an eine tatsächliche Server-Ressource gesendet wird.
- Kommunikation mit Backend-Servern: Falls nicht zwischengespeichert, bestimmt der Reverse Proxy, welcher Backend-Server am besten geeignet ist, um die Anfrage basierend auf der Serverlast, dem Inhaltstyp oder spezifischen Routing-Regeln zu bearbeiten. Falls zwischengespeichert, gibt er die Antwort über den Cache zurück.
- Anfrageverarbeitung: Sobald der Backend-Server die Anfrage verarbeitet hat, sendet er die Antwort an den Reverse Proxy zurück.
- Caching: Falls Caching aktiviert wurde, speichert der Reverse Proxy die durch die Ressource erzeugte Antwort zwischen.
- Antwortzustellung: Der Reverse Proxy sendet die Antwort an den Client zurück.
Wie Sie verstehen können, unterscheidet sich dieser Prozess stark vom traditionellen Forward-Proxy-Verhalten. Der Reverse-Proxy-Server dient hauptsächlich dazu, die Backend-Server vor Internetrisiken und Nutzern zu schützen.
Forward Proxy vs. Reverse Proxy
Ein Forward Proxy ist ein Proxy-Server-Typ, der zwischen dem Rechner eines Nutzers und dem Internet platziert wird. Er dient als Proxy für den Nutzer, filtert Inhalte, bietet Anonymität oder umgeht Beschränkungen. Zum Beispiel kann eine Schule oder ein Arbeitsplatz einen Forward Proxy implementieren, um den Zugriff auf bestimmte Websites zu blockieren oder Online-Aktivitäten zu überwachen.
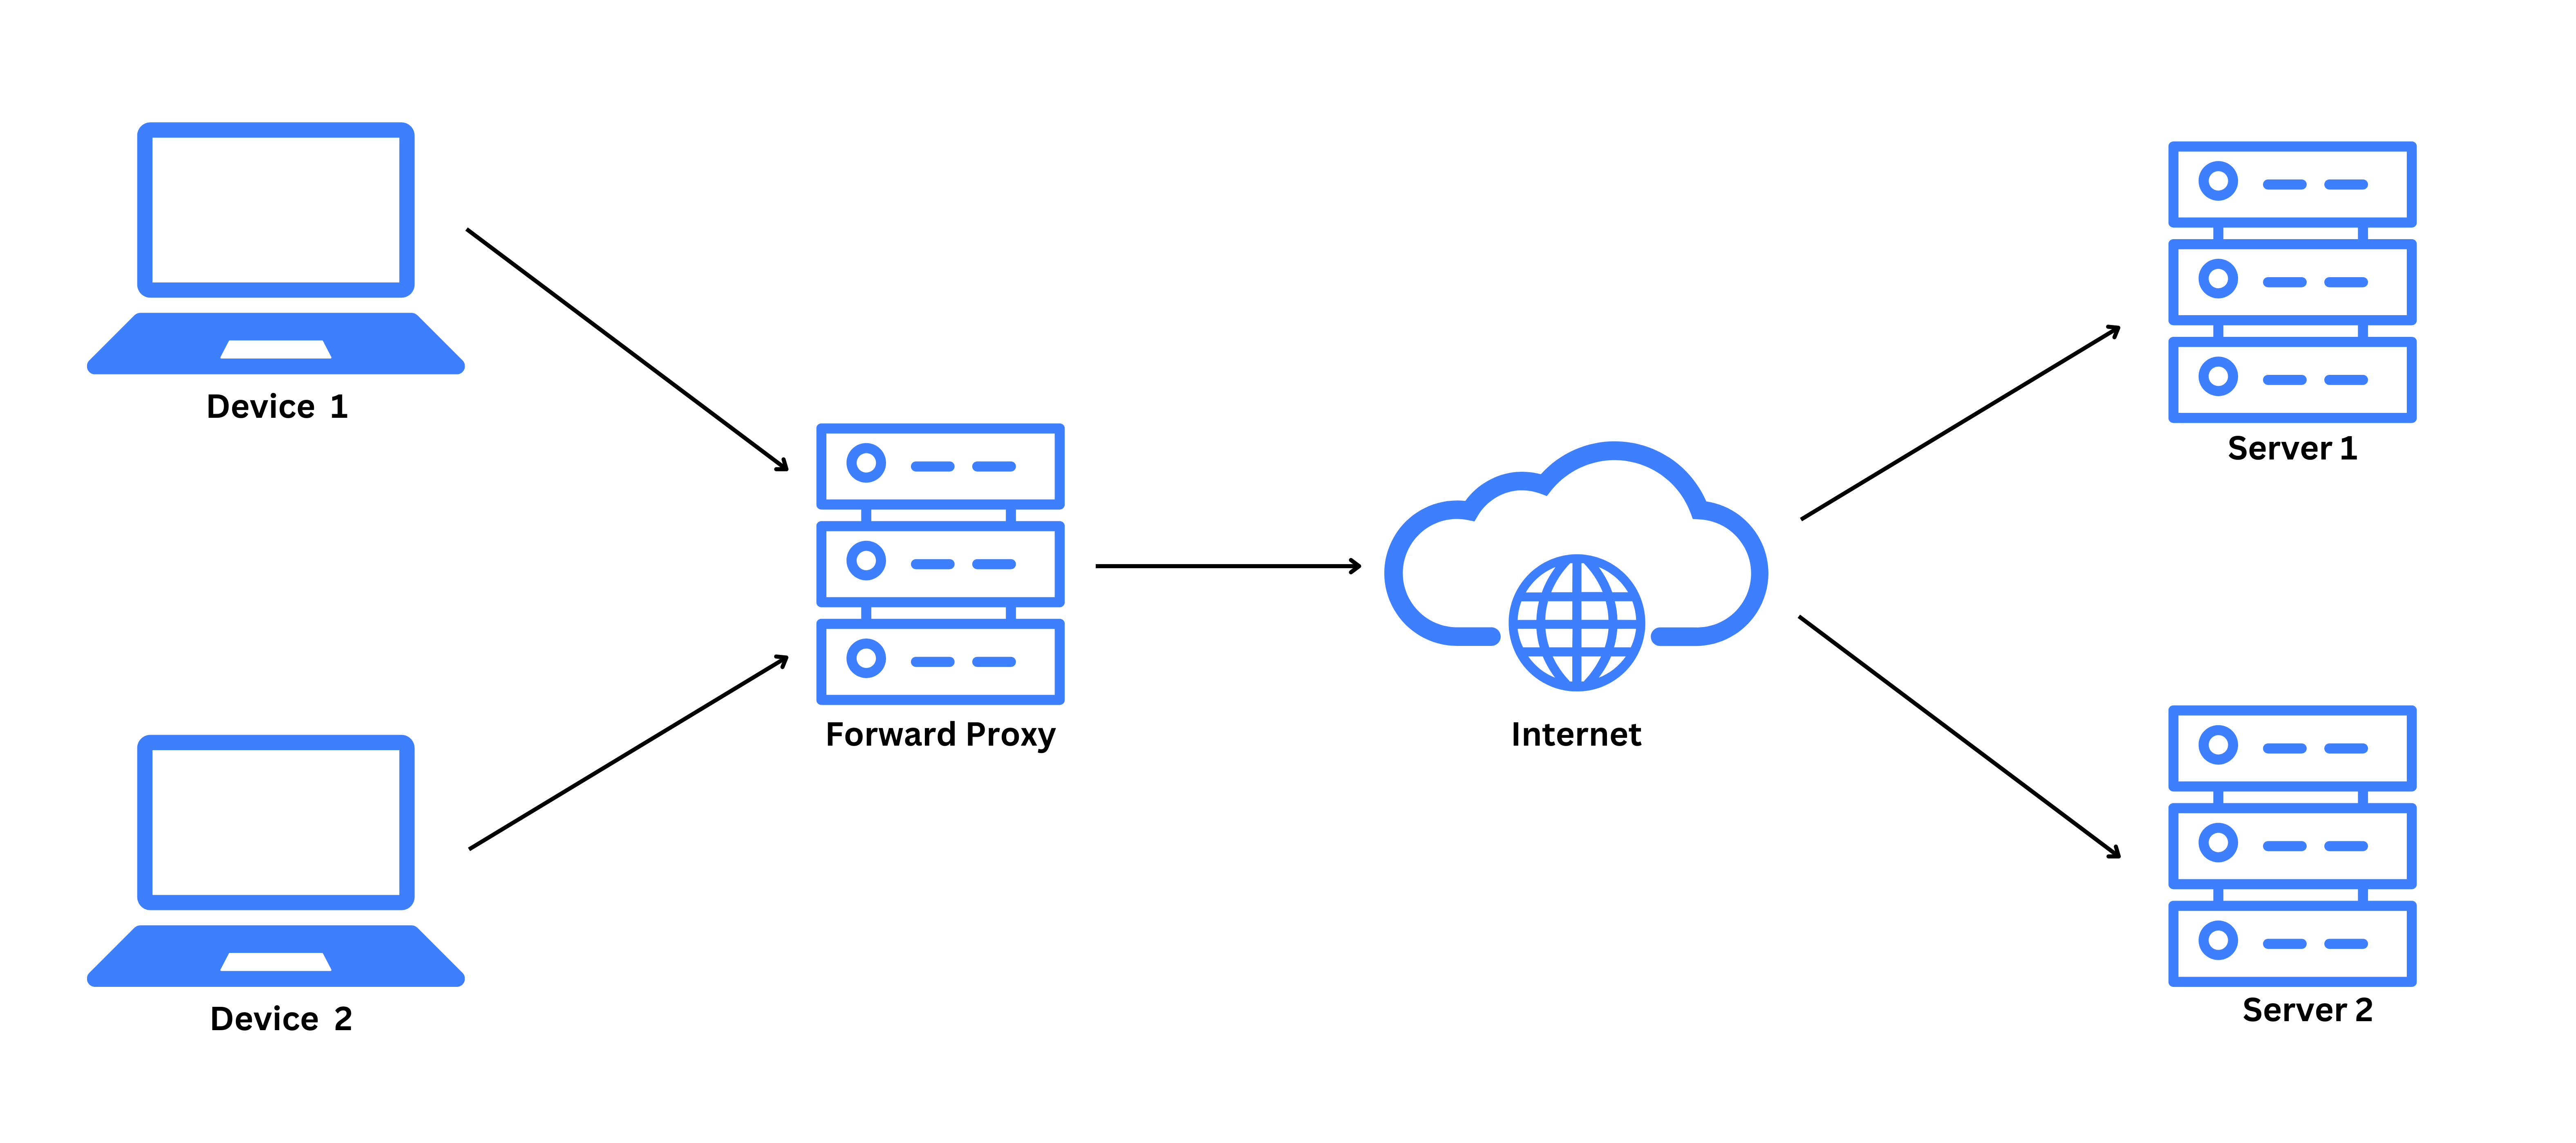
Diese Änderung in der Platzierung des Proxy-Servers erzeugt einige signifikante Unterschiede zwischen einem Reverse Proxy und einem Forward Proxy:
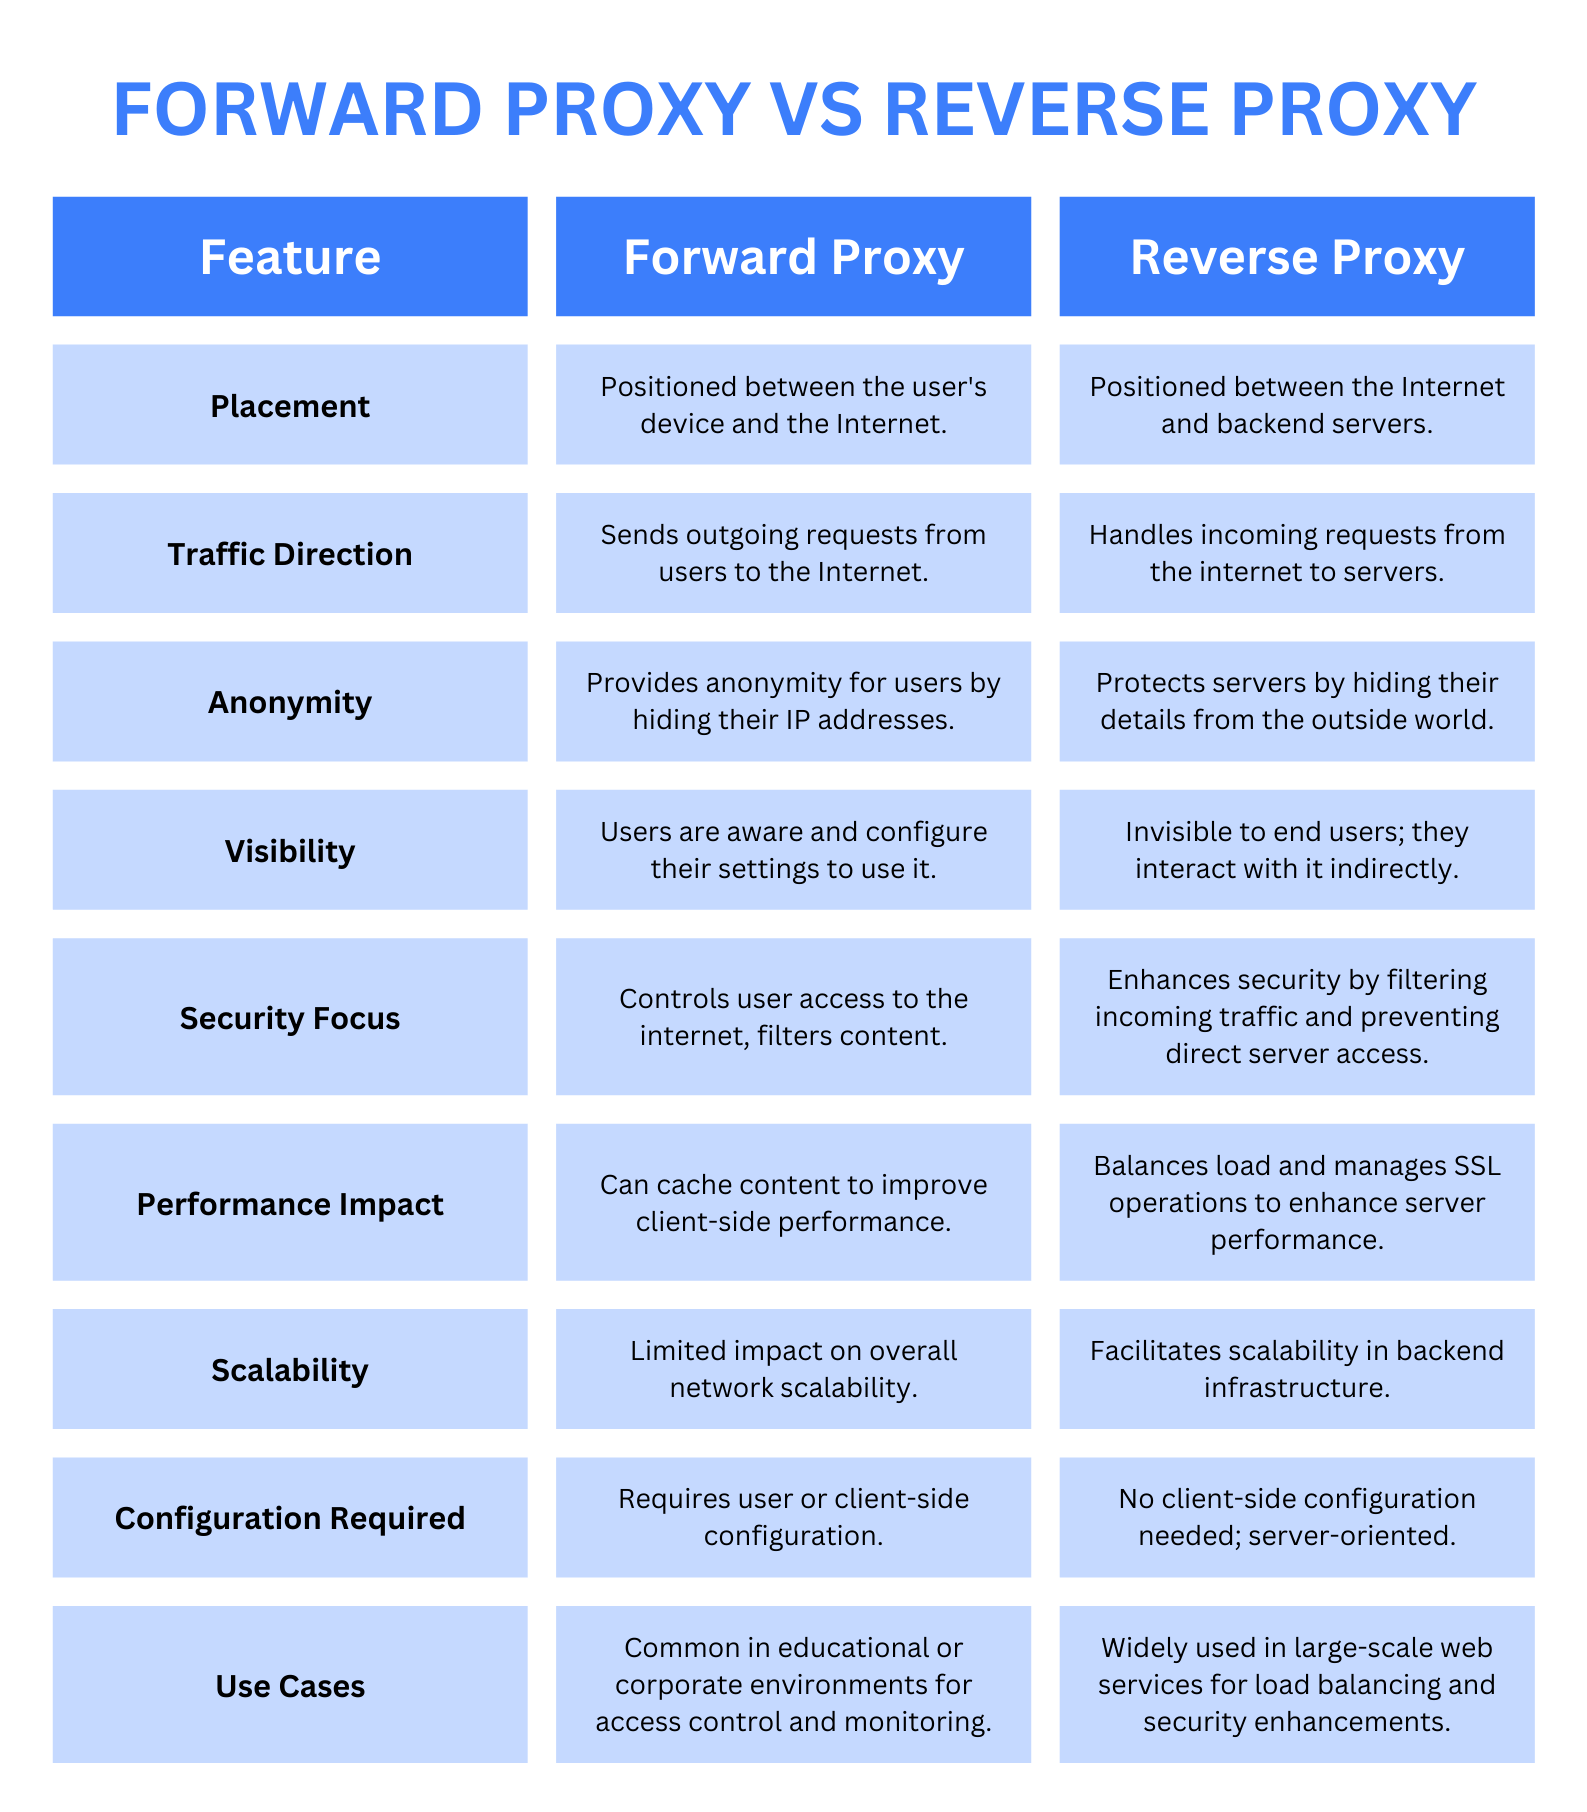
1. Verkehrsrichtung: Forward-Proxys senden ausgehende Anfragen von einem Nutzer zum Internet. Reverse-Proxys verarbeiten eingehende Anfragen aus dem Internet an einen Server.
2. Anonymität: Forward-Proxys bieten Anonymität für Nutzer, während Reverse-Proxys Server schützen, indem sie eingehenden Traffic filtern und die Lastverteilung optimieren.
3. Sichtbarkeit: Nutzer sind sich eines Forward Proxys bewusst. Sie können ihre Browser- oder Netzwerkeinstellungen konfigurieren, um ihn zu nutzen. Im Gegensatz dazu sind Reverse-Proxys für Endnutzer unsichtbar. Sie interagieren indirekt mit ihm über die Websites, die sie besuchen.
Abgesehen von den oben genannten Unterschieden gibt es viele Gemeinsamkeiten zwischen diesen 2 Proxy-Typen. Die folgende Tabelle gibt Ihnen eine Zusammenfassung aller Gemeinsamkeiten und Unterschiede.
Vorteile der Verwendung eines Reverse Proxys
Die Verwendung eines Reverse Proxys bietet mehrere wichtige Vorteile, wie verbesserte Sicherheit, Skalierbarkeit, Lastverteilung und Leistung.
1. Verbesserte Sicherheit
- Schutz vor externen Bedrohungen: Ein Reverse Proxy ist eine Schutzschicht, die zwischen Nutzern und Servern steht und wie ein Schild fungiert. Er dient als erste Verteidigungslinie, indem er bösartige Anfragen blockiert, bevor sie interne Server erreichen können, und minimiert dadurch die Wahrscheinlichkeit von Angriffen.
- SSL/TLS-Terminierung: In der Regel sind Server für die SSL/TLS-Terminierung zuständig. Ein Reverse Proxy kann jedoch die Verschlüsselungs- und Entschlüsselungsaufgaben für die Backend-Server übernehmen und so Ressourcen der Server für kritische Vorgänge freisetzen. Der folgende Codeausschnitt ist eine Nginx-Konfiguration, die den Server per SSL (https) absichert und dann als Reverse Proxy fungiert.
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate /path/to/your_certificate.pem;
    ssl_certificate_key /path/to/your_private_key.pem;
    location / {
        proxy_pass http://your_backend_servers;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
2. Skalierbarkeit
- Serverflexibilität: Sie verteilen Nutzeranfragen auf den entsprechenden Server, abhängig von der aktuellen Last des Servers. So können Sie Server ohne Ausfallzeit hinzufügen oder entfernen.
- Wartung und Upgrades: Durch den Einsatz eines Reverse Proxys können Sie Backend-Server nacheinander aktualisieren oder warten und dabei die Verfügbarkeit der gesamten Anwendung aufrechterhalten. Angenommen, Sie sind für eine Website verantwortlich, die Tickets verkauft, und die Website muss 24/7 ununterbrochen laufen. Mit einem Reverse Proxy können Sie die Backend-Server einzeln nacheinander aktualisieren, ohne den gesamten Dienst offline nehmen zu müssen.
3. Lastverteilung
- Verkehrsverteilung: Ein Reverse Proxy verhindert Leistungsengpässe, indem er eingehende Anfragen auf mehrere Server verteilt und sicherstellt, dass kein einzelner Server zu stark belastet wird.
- Gesundheitsprüfungen: Moderne Reverse-Proxys können Gesundheitsprüfungen bei Backend-Servern durchführen und den Traffic von Servern umleiten, die ausgefallen oder stark belastet sind. In Nginx können Sie beispielsweise einen
upstream-Block in Ihrer Konfigurationsdatei einrichten, der Gesundheitsprüfungsparameter enthält.
upstream backend_servers {
    server server1.example.com;
    server server2.example.com;
    server server3.example.com;

    zone backend 64k;

    # Health checks
    health_check interval=5 fails=2 passes=2 uri=/health;
}

server {
    listen 80;
    location / {
        proxy_pass http://backend_servers;
    }
}
4. Leistung
- Content-Caching: Das Zwischenspeichern häufig angeforderter Ressourcen auf dem Reverse Proxy reduziert die Anzahl der Anfragen an die Backend-Server. Das folgende Beispiel zeigt, wie Nginx konfiguriert wird, um Daten basierend auf HTTP-Antwortcodes zwischenzuspeichern.
proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=news_cache:10m max_size=1g inactive=60m use_temp_path=off;

server {
    listen 80;
    location / {
        proxy_cache news_cache;
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        proxy_cache_valid 200 302 10m;
        proxy_cache_valid 404 1m;
    }
}
- Komprimierung: Komprimierung auf Proxy-Ebene reduziert die Menge an Daten, die über das Netzwerk gesendet werden muss. Die folgenden Nginx-Konfigurationen aktivieren Gzip-Komprimierung für folgende Inhaltstypen: HTML, CSS, JSON, JavaScript und XML.
server {
    listen 80;
    location / {
        proxy_pass http://backend_servers;
        proxy_set_header Host $host;
        gzip on;
        gzip_types text/plain text/css application/json application/javascript text/xml application/xml application/xml+rss text/javascript;
    }
}
Welche Risiken sind mit der Nutzung eines Reverse Proxys verbunden?
Die Verwendung eines Reverse Proxys bietet zahlreiche Vorteile. Wie jede Technologie bringt sie jedoch auch potenzielle Risiken und Herausforderungen mit sich.
1. Einzelner Ausfallpunkt
Ein Reverse Proxy kann zu einem einzelnen Ausfallpunkt in Ihrer Netzwerkarchitektur werden, wenn er nicht ordnungsgemäß verwaltet wird. Da der gesamte eingehende Traffic zu den Backend-Servern durch den Reverse Proxy laufen muss, kann jede Fehlfunktion die gesamte Anwendung unzugänglich machen.
Lösung: Erwägen Sie die Implementierung redundanter Reverse-Proxy-Instanzen und nutzen Sie Lastverteilung zwischen ihnen, um Verfügbarkeit sicherzustellen, selbst wenn eine Instanz ausfällt.
2. Sicherheitslücken
Während Reverse-Proxys die Serversicherheit erhöhen, kann jede Schwachstelle in der Reverse-Proxy-Software ausgenutzt werden, was zu erheblichen Sicherheitsverletzungen führen kann.
Lösung: Halten Sie die Reverse-Proxy-Software mit den neuesten Sicherheitspatches auf dem aktuellen Stand.
3. Verkehrsinspektion
Reverse-Proxys sind für die Verarbeitung sensibler Daten verantwortlich, die zwischen Clients und Servern übertragen werden. Wenn sie nicht ordnungsgemäß gesichert sind, können sensible Daten durch Fehlkonfigurationen oder Angriffe offengelegt werden.
Lösung: Sorgen Sie für eine starke Verschlüsselung der Daten während der Übertragung und im Ruhezustand. Führen Sie regelmäßige Audits und Überprüfungen von Konfigurationen und Zugriffskontrollen durch, um Datenlecks zu verhindern.
4. Konfigurationsfehler
Reverse-Proxys erfordern eine präzise Konfiguration, um korrekt zu funktionieren. Fehlkonfigurationen können zu Problemen wie unsachgemäßem Routing, offenen Schwachstellen oder Leistungsengpässen führen.
Lösung: Verwenden Sie Konfigurationsverwaltungstools und Versionierungssysteme, um Änderungen nachzuverfolgen und im Fehlerfall ein Rollback zu erleichtern.
5. Vertrauensbeziehung
Normalerweise beinhalten Reverse-Proxys starke Beziehungen zu Backend-Servern aufgrund von Nutzerauthentifizierung und Datenvalidierung. Eine Verletzung dieser Vertrauensbeziehung kann zu unbefugtem Zugriff und Datenverletzungen führen.
Lösung: Implementieren Sie ein starkes Authentifizierungs- und Validierungsframework am globalen Load Balancer und den Backend-Servern, um diese Ressourcen vor neu auftretenden Bedrohungen zu schützen.
Häufige Verwendungen von Reverse-Proxys
Reverse-Proxys sind ein vielseitiges Werkzeug, das für viele Zwecke verwendet werden kann. Hier sind einige häufige Anwendungsfälle für Reverse-Proxys:
- Content Delivery Networks (CDNs) – Zum Zwischenspeichern von Inhalten an Netzwerkknoten näher am Nutzer.
- Sichere Web-Gateways – Um die Identitäten von Backend-Servern vor potenziellen Angreifern zu verbergen.
- Websites und Anwendungen mit hohem Traffic – Um eingehenden Traffic auf mehrere Server zu verteilen.
- Streaming-Dienste – Um Aufgaben wie Transkodierung oder Echtzeit-Anpassung der Videostream-Qualität basierend auf der Bandbreite und den Gerätefähigkeiten des Nutzers durchzuführen.
- E-Commerce-Plattformen, Finanzdienstleistungen – Um eingehenden Traffic auf Sicherheitsbedrohungen zu überprüfen.
- Mobile Webdienste – Um Inhalte speziell für mobile Geräte anzupassen (Optimierung von Bildern und Skripten).
Reverse-Proxys sind auch ein zentraler Baustein von Cloud-Architekturen. Erfahren Sie mehr in unserem Leitfaden zu Cloud-Proxys.
Fazit
Ein Reverse Proxy ist ein Server, der zwischen dem Internet und Backend-Servern platziert wird und die Netzwerkleistung, Skalierbarkeit und Sicherheit verbessert. Reverse-Proxys können jedoch auch einige Risiken mit sich bringen, wie die Schaffung eines einzelnen Ausfallpunkts, Sicherheitslücken durch Fehlkonfigurationen, Probleme mit der Vertrauensbeziehung usw.
Obwohl diese Herausforderungen bestehen bleiben, sind Proxys aufgrund ihrer Lastverteilungs-, Caching- und SSL-Terminierungsfunktionen zu einem so wichtigen Bestandteil moderner IT-Infrastrukturen geworden. Daher müssen wir als Entwickler verstehen, wie verschiedene Arten von Proxy-Diensten funktionieren, um unsere Anwendungsarchitekturen zu verbessern. Nicht sicher, welchen Anbieter Sie wählen sollen? Vergleichen Sie die besten Proxy-Anbieter, oder probieren Sie unsere Proxy-Dienste kostenlos aus!


